PHPの脆弱性「PHP2Shell」への対応ガイド|指定管理者・PFI事業者が委託業者に確認すべき7項目
2026年10月に修正版が公開されたPHPの重大な脆弱性「PHP2Shell」について、指定管理者・PFI事業者向けに解説します。WordPressの更新だけでは対応にならない理由、修正済みバージョン、委託業者に確認すべき7項目、そのまま使える依頼文を、IPA・JPCERT/CC・PHP公式の情報をもとに整理しました。個人情報の管理体制を見直すポイントも紹介します。
公開日2026/10/26
目次
※本記事の情報は2026年10月26日時点のものです。状況は更新される可能性があります。最新情報は記事末尾の公式情報でご確認ください。
指定管理者制度編集長のヤマザキです。 2026年10月21日、Webサイトの基盤として広く使われているプログラミング言語「PHP」の重大な脆弱性について、修正版が公開されました。
公共施設を運営する指定管理者・PFI事業者のみなさんの中には、次のような疑問をお持ちの方もいるのではないでしょうか。
- 施設のホームページや予約システムは影響を受けるのか
- 委託業者から「WordPressは最新です」と聞いたが、それで十分なのか
- 施設側として、何を確認すればよいのか
本記事では、IPA・JPCERT/CC・PHP公式などの公表情報をもとに、施設側で押さえておくべき事実と、委託業者への確認事項を整理します。
この記事でわかること
- PHPの重大脆弱性「PHP2Shell」の要点(公的機関・公式発表ベース)
- 公共施設のホームページ・予約システムとの関係
- WordPressやプラグインの更新だけでは対応にならない理由
- 委託業者に確認すべき7項目と、そのまま使える依頼文
- 今後のシステム管理と、個人情報の持ち方の考え方
結論:システムの安全確認は、施設側からも具体的に行う
最初に結論をまとめます。
指定管理者・PFI事業者は、ホームページや予約システムの対応状況を、委託業者に具体的な項目で確認し、記録に残すことが望まれます。
技術の詳細を理解する必要はありません。 必要なのは、確認すべき項目を把握しておくことです。
理由は次の3点です。
- 今回の脆弱性は、ホームページの中身ではなく基盤(PHP本体)の問題であるため
- 修正版の公開前後から、攻撃の試みが観測されているため
- 指定管理者には、公の施設の個人情報について安全管理措置が求められているため
以下、順に説明します。
1. PHP2Shellの概要
事実関係
PHPは、Webサイトを動かすためのプログラミング言語です。 WordPressをはじめ、多くのホームページや予約システムの基盤として使われています。
2026年10月、このPHP本体に重大な脆弱性が2件公表されました。
| 項目 | 内容 |
|---|---|
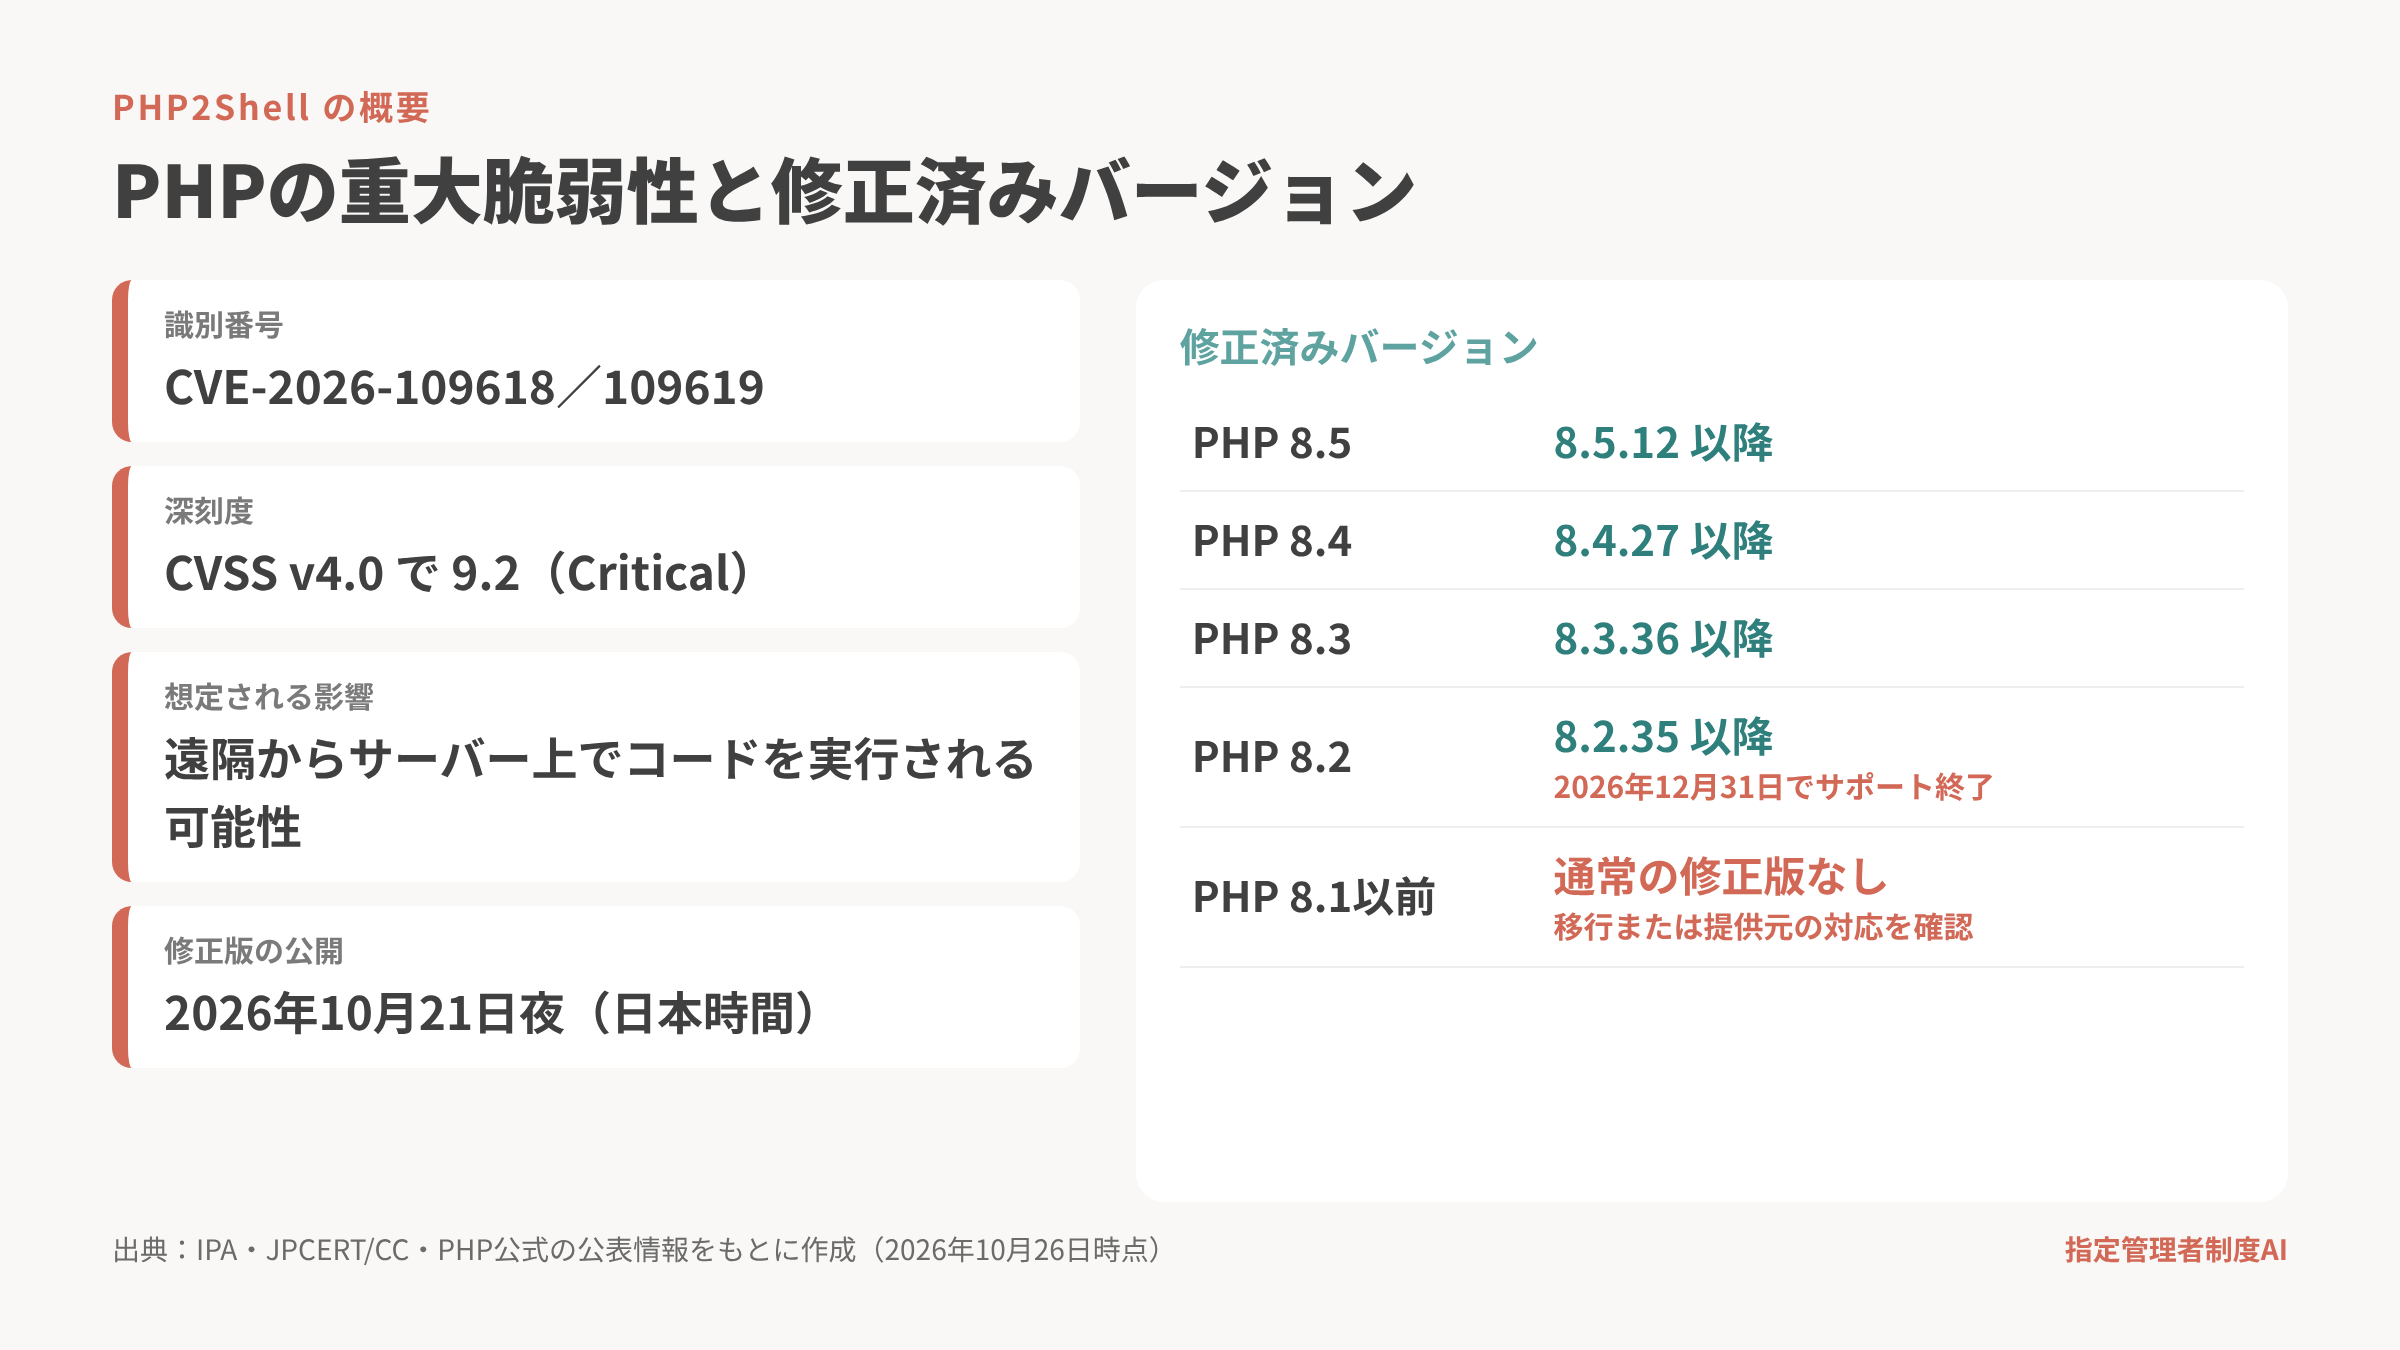
| 識別番号 | CVE-2026-109618、CVE-2026-109619 |
| 通称 | PHP2Shell(php2shell) |
| 深刻度 | いずれもCVSS v4.0で9.2(Critical) |
| 想定される影響 | 遠隔の第三者が、サーバー上で任意のコードを実行できる可能性 |
| 修正版の公開 | 2026年10月21日夜(日本時間) |
| 国内の注意喚起 | IPA・JPCERT/CCが10月22日に公表 |
IPAによると、1件はメモリ不足時のエラー処理、もう1件はリクエスト処理に関係する脆弱性です。 PHPの開発チームは、Webからのリクエストを処理するすべてのPHP環境が対象になりうるとしています。
修正済みのバージョン
IPA・PHP公式の発表をもとにした、修正済みバージョンとサポート期限は次のとおりです。
| 系統 | 修正済みバージョン | 補足 |
|---|---|---|
| PHP 8.5 | 8.5.12以降 | |
| PHP 8.4 | 8.4.27以降 | |
| PHP 8.3 | 8.3.36以降 | |
| PHP 8.2 | 8.2.35以降 | 2026年12月31日でサポート終了 |
| PHP 8.1以前 | 通常の修正版なし | サポート終了済み。移行、または提供元の修正対応の確認が必要 |
施設管理者として押さえておきたい点は3つです。
1点目:PHP 8.2は2026年末でサポートが終了します。 今回は修正版が提供されましたが、2027年以降は修正が提供されません。 今回の更新とあわせて、8.3以降への移行計画の確認が必要です。
2点目:PHP 8.1以前は通常の修正版がありません。 PHPの開発チームは、サポート終了済みの7.4・8.0・8.1向けに、例外的にソースコード単位の修正を公開しています。 ただし、これはそのままインストールできる通常の修正版ではありません。 サーバー会社やOS提供元の対応状況を、委託業者経由で確認する必要があります。
3点目:バージョン番号だけでは判断できない場合があります。 LinuxなどのOS提供元は、修正だけを古いバージョンに取り込む(バックポート)ことがあります。 この場合、修正済みでもバージョン番号は古いまま表示されます。 判断は、委託業者からの適用状況の報告に基づいて行ってください。
10月23日に公表された関連の脆弱性
PHPの開発チームは10月23日、セッションのアップロード進捗機能に関わる別の脆弱性(CVE-2026-115560)も公表しました。
この脆弱性は、特殊な設定とプログラムの組み合わせでのみ成立するもので、PHP公式も実際には起こりにくいと説明しています。 ただし、10月21日の修正版では修正されておらず、次の定例リリースで対応される予定です。
それまでの暫定策として、PHP公式は「session.upload_progress.enabled」という設定を無効(0)にすることを推奨しています。
施設側でこの設定内容を理解する必要はありません。 委託業者に「PHP公式が推奨する暫定設定を実施したか」を確認すれば足ります。
2. 施設側で確認が必要な理由
理由①:問題はホームページの中身ではなく基盤にある
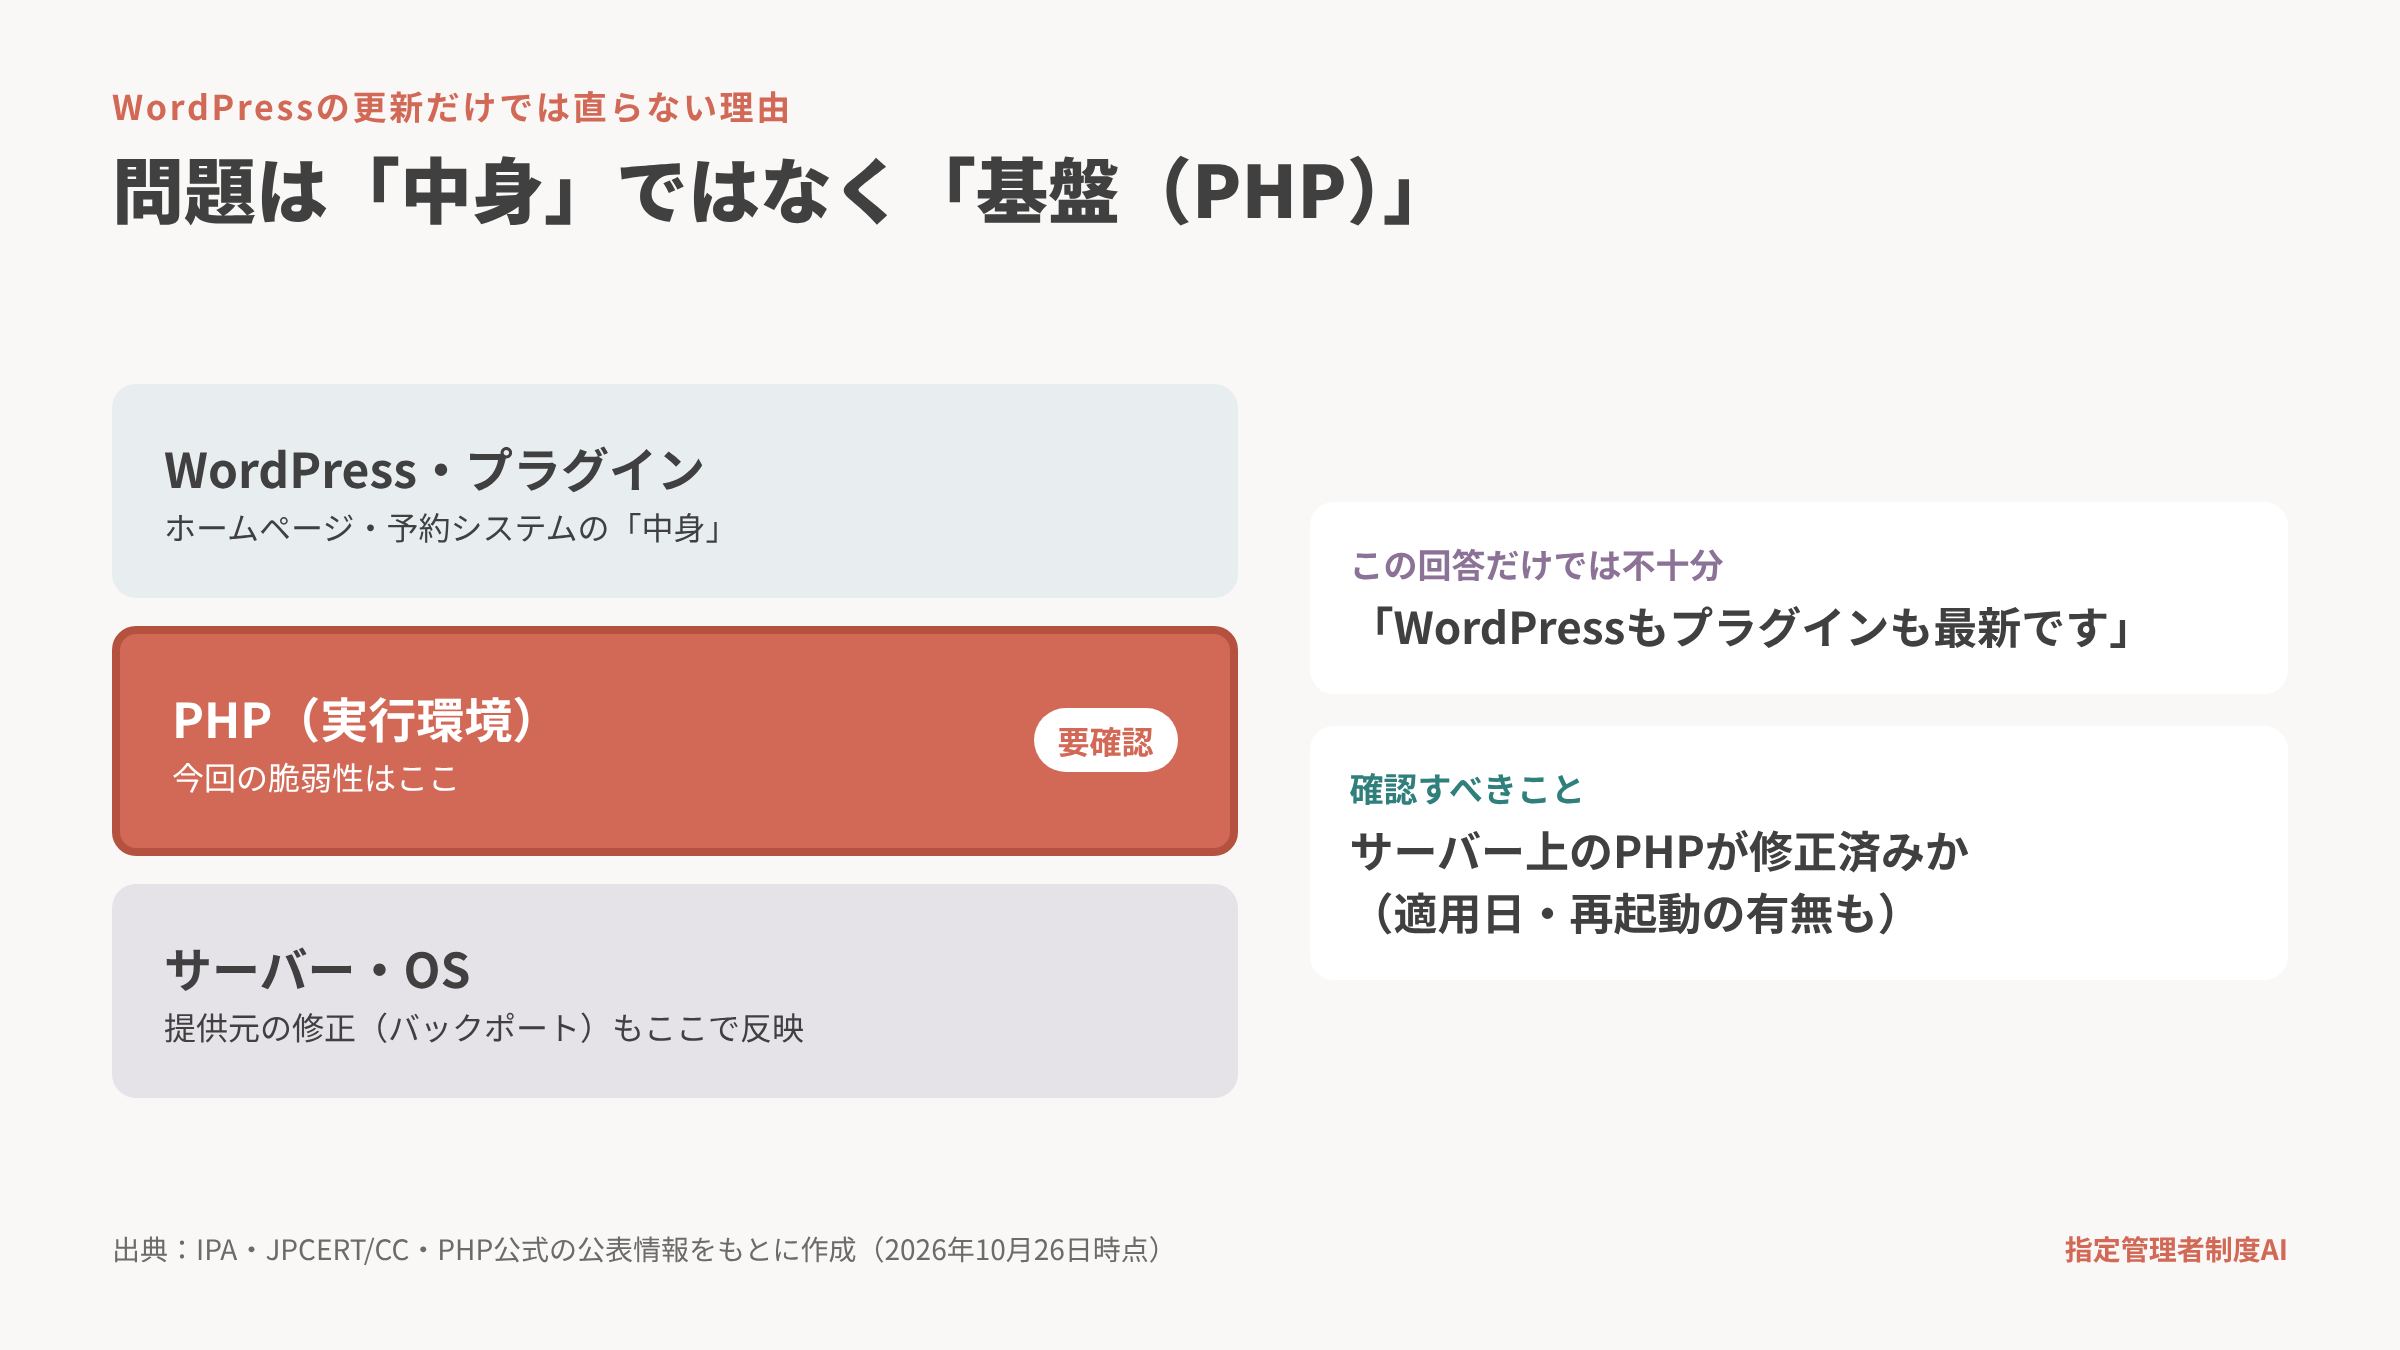
委託業者から「WordPressもプラグインも最新です」という回答を受けることがあるかもしれません。 しかし、この回答は今回の脆弱性への対応状況を示すものではありません。
PHP2Shellは、WordPressの下で動いているPHPそのものの問題です。 PHPの開発チームは、特にmod_phpという構成では、WordPressなどのアプリケーションが動き出す前の段階で攻撃が成立することを確認したと説明しています。 WordPressの公式発表でも、問題はPHP本体にあるとされています。
つまり、WordPress本体やプラグインの更新だけではPHP2Shellは修正されません。 確認すべきは、サーバー上で動いているPHPが修正済みかどうかです。
理由②:攻撃の試みが観測されている
今回の脆弱性は、修正版の公開前に情報が外部に出ていました。
Cloudflareなど複数のセキュリティ企業が、修正版の公開前後から攻撃の試みを観測したと公表しています。 国家サイバー統括室は、修正をすぐに適用できない場合、ウェブサイトの一時停止もリスク低減策のひとつになると案内しています。
一方で、攻撃の試みがどの程度侵入の成功につながっているかについては、本稿執筆時点で評価が定まっていません。
過度に懸念する必要はありませんが、修正の適用と状況確認は速やかに行うことが求められます。
理由③:指定管理者には安全管理措置が求められている
個人情報保護法第66条第2項第2号では、指定管理者が公の施設の管理業務を行う場合にも、個人情報の安全管理措置の規定が準用されています。
また、多くの自治体は、協定書の「個人情報取扱特記事項」などで、指定管理者に安全管理を求めています。
予約システムなどを委託業者に任せている場合でも、利用者の個人情報の安全管理について、指定管理者として説明できる状態にしておくことが重要です。
3. 確認対象となるシステムの例
公共施設でPHPが関係しうるシステムには、次のようなものがあります。
| システム | 例 | 扱う情報 | 優先度 |
|---|---|---|---|
| 施設のホームページ | お知らせ、イベント案内、教室情報 | 主に公開情報 | 高(改ざん・不正利用のリスク) |
| 施設予約・教室申込システム | 体育館の予約、水泳教室の申込 | 氏名、連絡先、予約履歴 | 最優先 |
| 会員管理・決済システム | 月謝管理、会員証、スタッフ管理画面 | 個人情報、決済関連情報 | 最優先 |
| お問い合わせフォーム | 問い合わせ、アンケート | 氏名、メールアドレス | 高 |
| PHPを組み込んだ製品 | 業務用ソフト、ネットワーク機器など | 製品による | 提供元に確認 |
注意が必要なのは、これらのシステムを別々の業者が管理しているケースです。
ホームページの制作会社と予約システムの事業者が異なる場合、それぞれが自社の担当範囲しか把握していないことがあります。 その結果、どの業者も対応状況を確認していないシステムが残る可能性があります。
まずは、施設で使っているシステムと担当業者を一覧にすることから始めることをおすすめします。
4. 委託業者に確認すべき7項目
施設管理者が技術の詳細を理解する必要はありません。 次の7項目を、委託業者に確認してください。
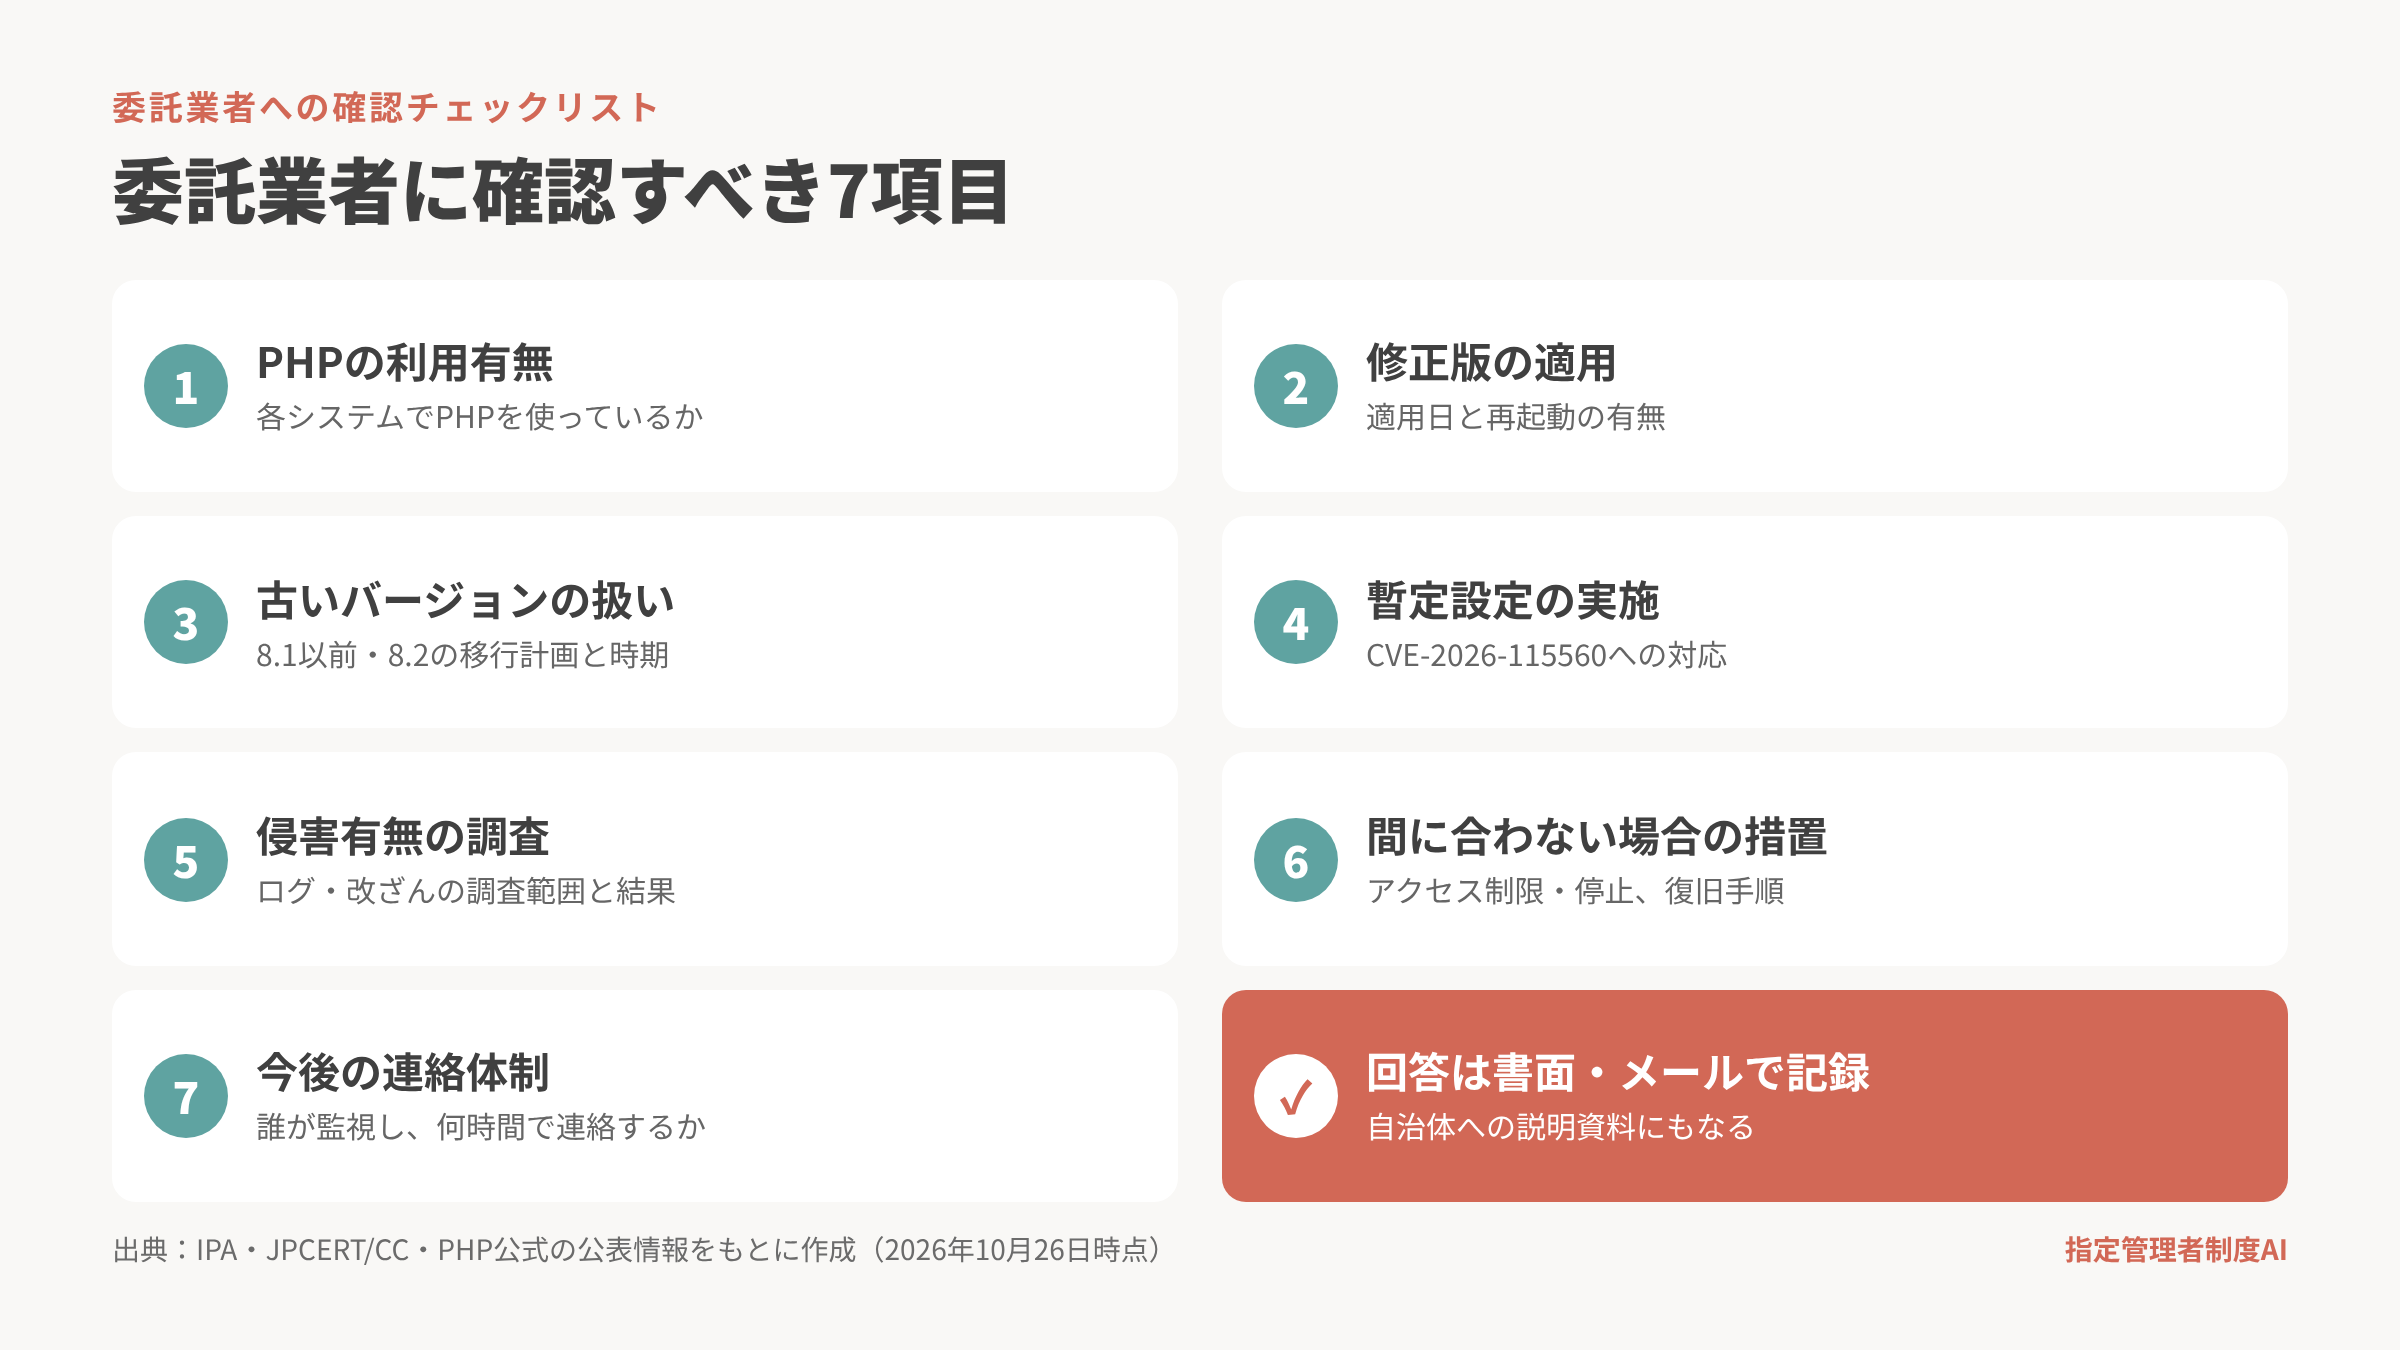
委託業者への確認チェックリスト
- ① PHPの利用有無:ホームページ、予約システム、会員管理、問い合わせフォームなど、各システムでPHPを使用しているか
- ② 修正版の適用:PHP2Shell(CVE-2026-109618/109619)の修正版、またはOS提供元の修正済みパッケージを適用したか。適用日と、適用後のPHP・Webサーバーの再起動の有無
- ③ 古いバージョンの扱い:PHP 8.1以前、または2026年末でサポートが終了する8.2を使用している場合の、移行計画と時期
- ④ 暫定設定の実施:10月23日に公表されたCVE-2026-115560について、PHP公式が推奨する暫定設定を実施したか
- ⑤ 侵害有無の調査:JPCERT/CCが示す観点で、過去のログやファイル改ざんの有無を調査したか。その結果
- ⑥ 修正が間に合わない場合の措置:すぐに修正できないシステムへのアクセス制限や一時停止などの措置、バックアップと復旧手順の確認状況
- ⑦ 今後の連絡体制:今後の脆弱性情報を誰が監視し、重大な問題が公表された際に、どの程度の時間で施設へ連絡・対応するか
回答は記録として残す
確認の際は、口頭の回答だけで終わらせず、書面やメールで記録を残すことをおすすめします。
JPCERT/CCは、侵害の痕跡が確認されない場合でも、攻撃を受けていないと断定することはできないとしています。 そのため、何を、いつ、どの範囲で確認したかを記録しておくことが重要です。
記録として受け取っておきたい内容は、次のとおりです。
- 対象システムの一覧
- 使用しているPHPのバージョンと修正の適用日
- 侵害有無の調査の範囲と結果
- 今後の対応予定と、緊急時の連絡先
この記録は、自治体から対応状況を問われた際の説明資料としても活用できます。
依頼文の例(コピーしてお使いください)
件名:【ご確認のお願い】PHPの重大な脆弱性(PHP2Shell)への対応状況について

いつもお世話になっております。
〇〇施設 指定管理者の〇〇です。

2026年10月21日に公表されたPHPの重大な脆弱性(CVE-2026-109618、CVE-2026-109619、通称PHP2Shell)および10月23日に公表されたCVE-2026-115560について、当施設のシステムの対応状況をご確認させてください。

お手数ですが、以下の点について〇月〇日までにご回答をお願いいたします。

1. 当施設のシステム(ホームページ、予約システム、問い合わせフォーム等)でのPHP利用の有無と、各システムのPHPバージョン
2. PHP2Shellの修正版(またはOS提供元の修正済みパッケージ)の適用状況と適用日
3. PHP 8.2以前を使用している場合の、移行計画と時期
4. CVE-2026-115560について、PHP公式が推奨する暫定設定の実施状況
5. 侵害有無の調査の実施状況と結果(ログ確認、ファイル改ざん確認等)
6. すぐに修正できない場合の暫定措置、バックアップおよび復旧手順の状況
7. 今後、重大な脆弱性が公表された際の監視体制と、当施設へのご連絡の目安

なお、WordPress本体やプラグインの更新のみでは今回の脆弱性は修正されないとされていますので、サーバー上のPHPの状況についてご確認いただけますと幸いです。

当施設は自治体との協定に基づき、利用者の個人情報の安全管理を求められております。
ご多忙のところ恐縮ですが、ご協力のほどよろしくお願いいたします。
5. PHP以外にも共通する課題
AIを活用した脆弱性の発見
Wiz社によると、PHP2Shellの原因となった不具合は10年以上前からPHPに存在していました。
Wiz社の研究チームは最先端のAIモデルを活用して調査を行い、悪用可能であることを確認しました。 その後、Calif社やOpenAIなどと連携し、修正に向けた調整が進められました。 Wiz社は、人間だけでは難しかった複雑な解析の負担を、AIが大きく下げたと説明しています。
このことは、ソフトウェア全体の安全性向上につながる一方で、今後も既存の脆弱性が見つかる可能性があることを示しています。
同時期に公表されたほかの事例
PHP2Shellの修正版が公開された10月21日前後には、ほかにも次のような公表がありました。
| 技術 | 10月21日前後の公表内容 | 指定管理者が確認すること |
|---|---|---|
| PHP | 重大な脆弱性2件を修正(PHP2Shell) | ホームページ、予約システム |
| Node.js(JavaScript) | サポート中の各系統で複数の脆弱性を修正 | Webアプリ、予約・決済システム |
| Python(LiteLLM) | AI関連ライブラリの正規配布経路が不正に利用され、認証情報を窃取する不正版が配布 | AIサービス、業務自動化ツール |
| WordPress等のCMS | PHPなどの基盤に依存 | 本体・プラグイン・サーバーの保守状況 |
LiteLLMは、AIアプリの開発で広く使われているライブラリです。 10月21日、正規のリリース工程が不正に利用され、認証情報を窃取する不正なバージョンが一時的に配布されました。 LiteLLMは2026年3月にも、別のバージョンで同様の事案が発生しています。
PHPの脆弱性とは性質の異なる問題ですが、正規の更新経路であっても確認が必要な場合がある、という点は共通しています。
重要なのは「把握」と「体制」
PHPやNode.js、Pythonを使用していること自体が問題なのではありません。 課題となるのは、次の2点です。
- 施設で使用している技術やシステムを把握していないこと
- 脆弱性が公表された際の対応者と連絡手順が決まっていないこと
この2点を整理しておくことで、今後同様の事案が発生した場合にも、落ち着いて対応できます。
6. 個人情報の保有を見直す
ここからは、中長期的な観点での提案です。
保有する情報を必要最小限にする
例として、公共スポーツ施設で水泳教室を運営している場合を考えます。
申込時に取得した氏名、住所、電話番号、メールアドレス、緊急連絡先などが、施設のパソコンや共有フォルダに複数年分保存されていることがあります。
保有する情報が多いほど、管理の負担と、漏えい時の影響は大きくなります。
そこで、次の考え方を提案します。
集める・守るだけでなく、減らす・分ける・消すを設計する。
- 取得を減らす:施設運営に必要な項目だけを取得する
- 保存を減らす:保存期間を定め、不要になった情報は協定や規程に沿って適切に削除する
- 保管を分ける:予約情報と決済情報を分け、閲覧できる担当者を限定する
- 専門サービスを活用する:決済情報などは、安全管理体制の整った専門事業者に取り扱いを委ねる
- 復旧に備える:バックアップ、ログ、緊急時の連絡体制を整える
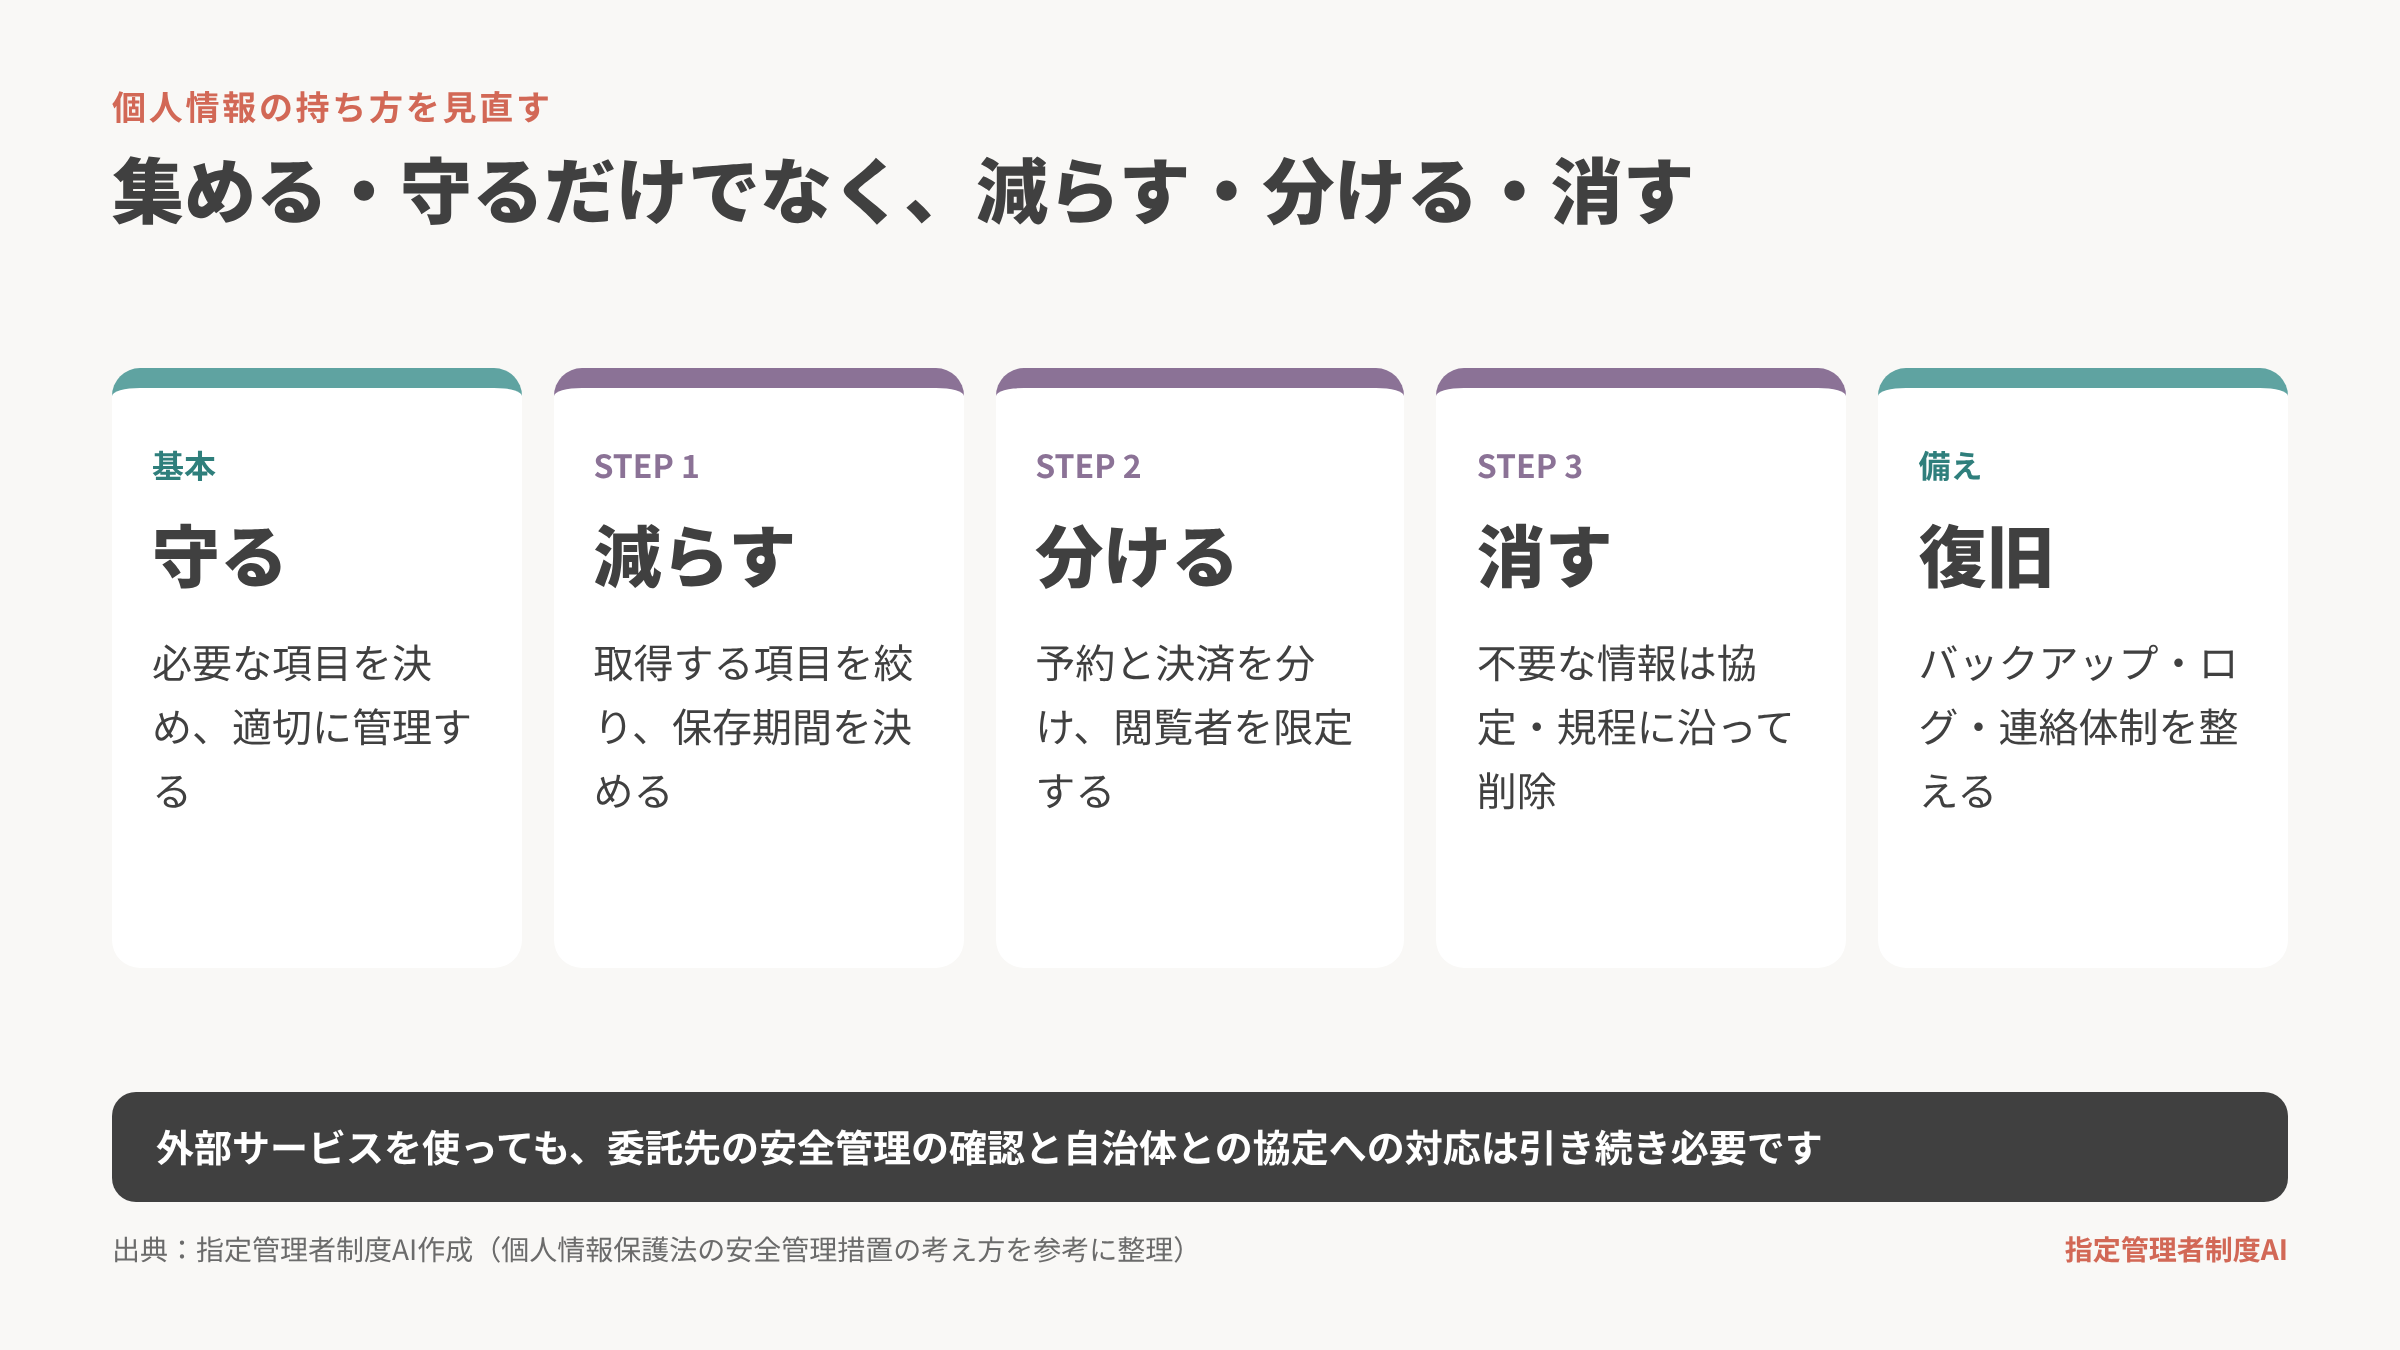
なお、外部サービスを利用しても、指定管理者としての責任がなくなるわけではありません。 委託先の安全管理状況の確認や、自治体との協定・個人情報保護に関する規定への対応は引き続き必要です。
ブロックチェーンなどの新技術について
ブロックチェーンは、用途によっては検討の余地があります。 たとえば、利用資格の証明や、重要な記録の改ざん検知などです。 個人情報そのものは載せず、必要な証明だけを扱う設計も考えられます。
一方で、導入すれば情報漏えいを防げるというものではありません。 鍵の管理や、ほかのシステムとの連携部分には別のリスクがあります。 また、情報の変更・削除がしにくい仕組みは、個人情報の訂正や削除が必要な場面で運用上の課題になることがあります。
まずは情報の最小化と権限管理を整え、そのうえで必要に応じて新技術を検討する順序が現実的です。
7. 継続的なセキュリティ運用
セキュリティ対策は、年1回の点検だけでは十分ではありません。
米国NISTのサイバーセキュリティフレームワーク2.0では、「統治」「識別」「防御」「検知」「対応」「復旧」の6つの機能で、継続的にリスクを管理する考え方が示されています。
専任の担当者がいない施設でも、次のように運用に落とし込むことができます。
| 頻度・タイミング | 施設管理者が行うこと |
|---|---|
| 今すぐ | PHP2Shellの影響確認、修正の適用、侵害有無の調査結果の受領 |
| 年内 | PHP 8.2以前を使用するシステムの移行計画の確定 |
| 毎月 | 委託業者からの更新・監視状況の報告受領 |
| 四半期ごと | 保有している個人情報、アクセス権限、不要データの点検 |
| 年1回 | システム一覧、委託契約、緊急時の復旧計画の見直し |
| 重大な脆弱性の公表時 | 臨時点検の依頼、必要に応じたサービス停止の判断 |
すべての施設に専門人材を置くことは現実的ではありません。 そのため、経営層や施設責任者が最低限の判断基準を持ち、委託業者と連携する仕組みを整えることが重要です。
目標は、攻撃を完全に防ぐことだけではありません。 被害を最小限に抑え、公共サービスを継続・復旧できる体制を整えることです。
8. 指定管理者制度AIからのご案内
今回の事案で施設側に求められるのは、高度な技術知識ではありません。 自施設のシステムの構成と担当者、対応状況を把握し、説明できる状態にしておくことです。
指定管理者・PFI事業者の本業は、公共施設の管理運営です。 セキュリティ技術をすべて自社で抱える必要はありません。 一方で、利用者の個人情報の扱い方や、問題が発生した際の対応方針は、委託業者と共有しておく必要があります。
まずは、本記事のチェックリストまたは依頼文を使って、委託業者に対応状況を確認することから始めてください。
AI・IT活用のご相談について
指定管理者制度AIでは、指定管理業務の効率化に加えて、AIを活用した業務改善やデータ管理の見直しについてもご相談をお受けしています。
- 施設運営における個人情報の保有・管理方法の見直し
- 予約システムや会員管理システムの改善検討
- AIを活用した日報・月報・各種報告業務の効率化
- 外部委託先とのIT運用体制の整理
- 新技術を活用した仕組みの検討
なお、専門的な脆弱性診断やインシデント対応が必要な場合は、セキュリティ専門事業者へのご依頼をおすすめします。
まとめ
- PHP本体に重大な脆弱性「PHP2Shell」が公表され、10月21日に修正版が公開された
- WordPressやプラグインの更新だけでは対応にならず、サーバー上のPHPの確認が必要
- 攻撃の試みが観測されているため、修正の適用と侵害有無の調査をあわせて行う
- PHP 8.2は2026年末でサポート終了、8.1以前は通常の修正版がないため、移行計画が必要
- 指定管理者には、公の施設の個人情報について安全管理措置が求められている
- 今後も脆弱性の公表は続く可能性があり、システムの把握と連絡体制の整備が重要
- 個人情報は、守るだけでなく、減らす・分ける・消すという観点で見直す
システムの専門家でなくても、確認すべき項目を押さえておけば、施設として適切な対応を進めることができます。 まずは委託業者への確認から、一つずつ進めていきましょう。
【関連リンク】公式情報・参考資料
- IPA|PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
- IPA|【事前準備のお願い】PHPのセキュリティリリース公開予定について
- JPCERT/CC|PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起
- PHP|Security advisory: Critical remote code execution vulnerabilities, update now
- PHP|Supported Versions(サポート期限一覧)
- Wiz|PHP2Shell(Wiz社による解説・日本語)
- LiteLLM|Contained: Oct 21, 2026 LiteLLM release v1.107.0 Compromised
- LiteLLM|Oct 21, 2026 インシデントの攻撃経路(Attack chain)
- NIST|Cybersecurity Framework
- 指定管理者制度AI 公式サイト
指定管理者制度に携わる皆様の業務効率化と採択率向上をサポートする記事をお届けしています。
ヤマザキは2004年から大学で指定管理者制度を研究し、
2010年からの10年間は、指定管理/PFI/PPPのコンペや運営現場の最前線に立ち続けてきました。
その後はスタートアップとの協業や出資、ハッカソンも数多く主催。「現場」と「未来」双方の知見を活かした情報発信を行っています。
その経験をもとにした本サービス「指定管理者制度AI」では、実際にAIを活用した提案書・企画書作成サービスを展開。 豊富な採択事例データベースと高度な自然言語処理技術により、要点整理から文書構成の最適化まで包括的にサポートします。
自治体要件の読み取り、競合分析、予算計画の策定など、指定管理者応募に必要な業務を効率化し、 質の高い提案資料を短時間で作成できる専門AIツールを提供しています。