【保存版】AI時代の情報漏洩リスク。指定管理者が今すぐ見直すべき7つの対策
AIが4か月で12万9,000件以上の脆弱性を発見し、国内でも100万件超の情報漏洩が過去にないペースで続く2026年。指定管理者・PFI事業者は個人情報をどう守ればよいのか。個人情報保護法第66条が求める安全管理措置から、IPAガイドライン第4.0版を踏まえた7つの対策、自治体との事前協議の文例、30分でできる簡易チェック8項目まで、専門のIT担当者がいない公共施設でも明日から実践できる対策を編集長ヤマザキが解説します。
公開日2026/10/11
目次
指定管理者制度AI|2026年10月11日時点の公開情報に基づく
指定管理者・PFI事業者のみなさん、こんにちは。 指定管理者制度AI編集長のヤマザキです。
共有フォルダの奥に、こんなファイルが眠っていませんか。
「2019年度_水泳教室_名簿_最終_コピー.xlsx」
開くと、子どもたちの名前と保護者の連絡先がずらり。 作ったのは、数年前に異動した前任者です。
「……これ、誰が管理してるんだっけ」
そう思いながら、そっと閉じる。 心当たりのある方は、きっと少なくないはずです。
その小さな引っかかりが、今回の記事の出発点です。
この記事でわかること
- AIの進化で、サイバー攻撃のリスクが今どう変わっているのか(2026年10月の最新動向)
- 2026年秋、日本の大企業で相次ぐ情報漏洩と、3つの共通点
- 指定管理者・PFI事業者が、法律上どんな責任を負っているのか
- IT担当者がいない施設でも明日から始められる、情報漏洩対策7選
- 自治体との定例会議でそのまま使える相談文例
- 30分でできる、施設の情報セキュリティ簡易チェック8項目
結論:守る前に、まず減らす
結論から言います。
AI時代の情報漏洩対策でいちばん効くのは、高価なセキュリティ製品ではありません。 「そもそも必要以上の個人情報を持たない」という発想です。
理由はシンプルです。 AIがどれだけ賢くなっても、持っていない個人情報は盗まれないからです。
ただし、何でも削除すればよい、という話ではありません。 法令や協定で保存すべき情報は、適切に残す。 減らすのは、必要以上の収集や複製、そして目的を終えた情報の漫然とした保管です。
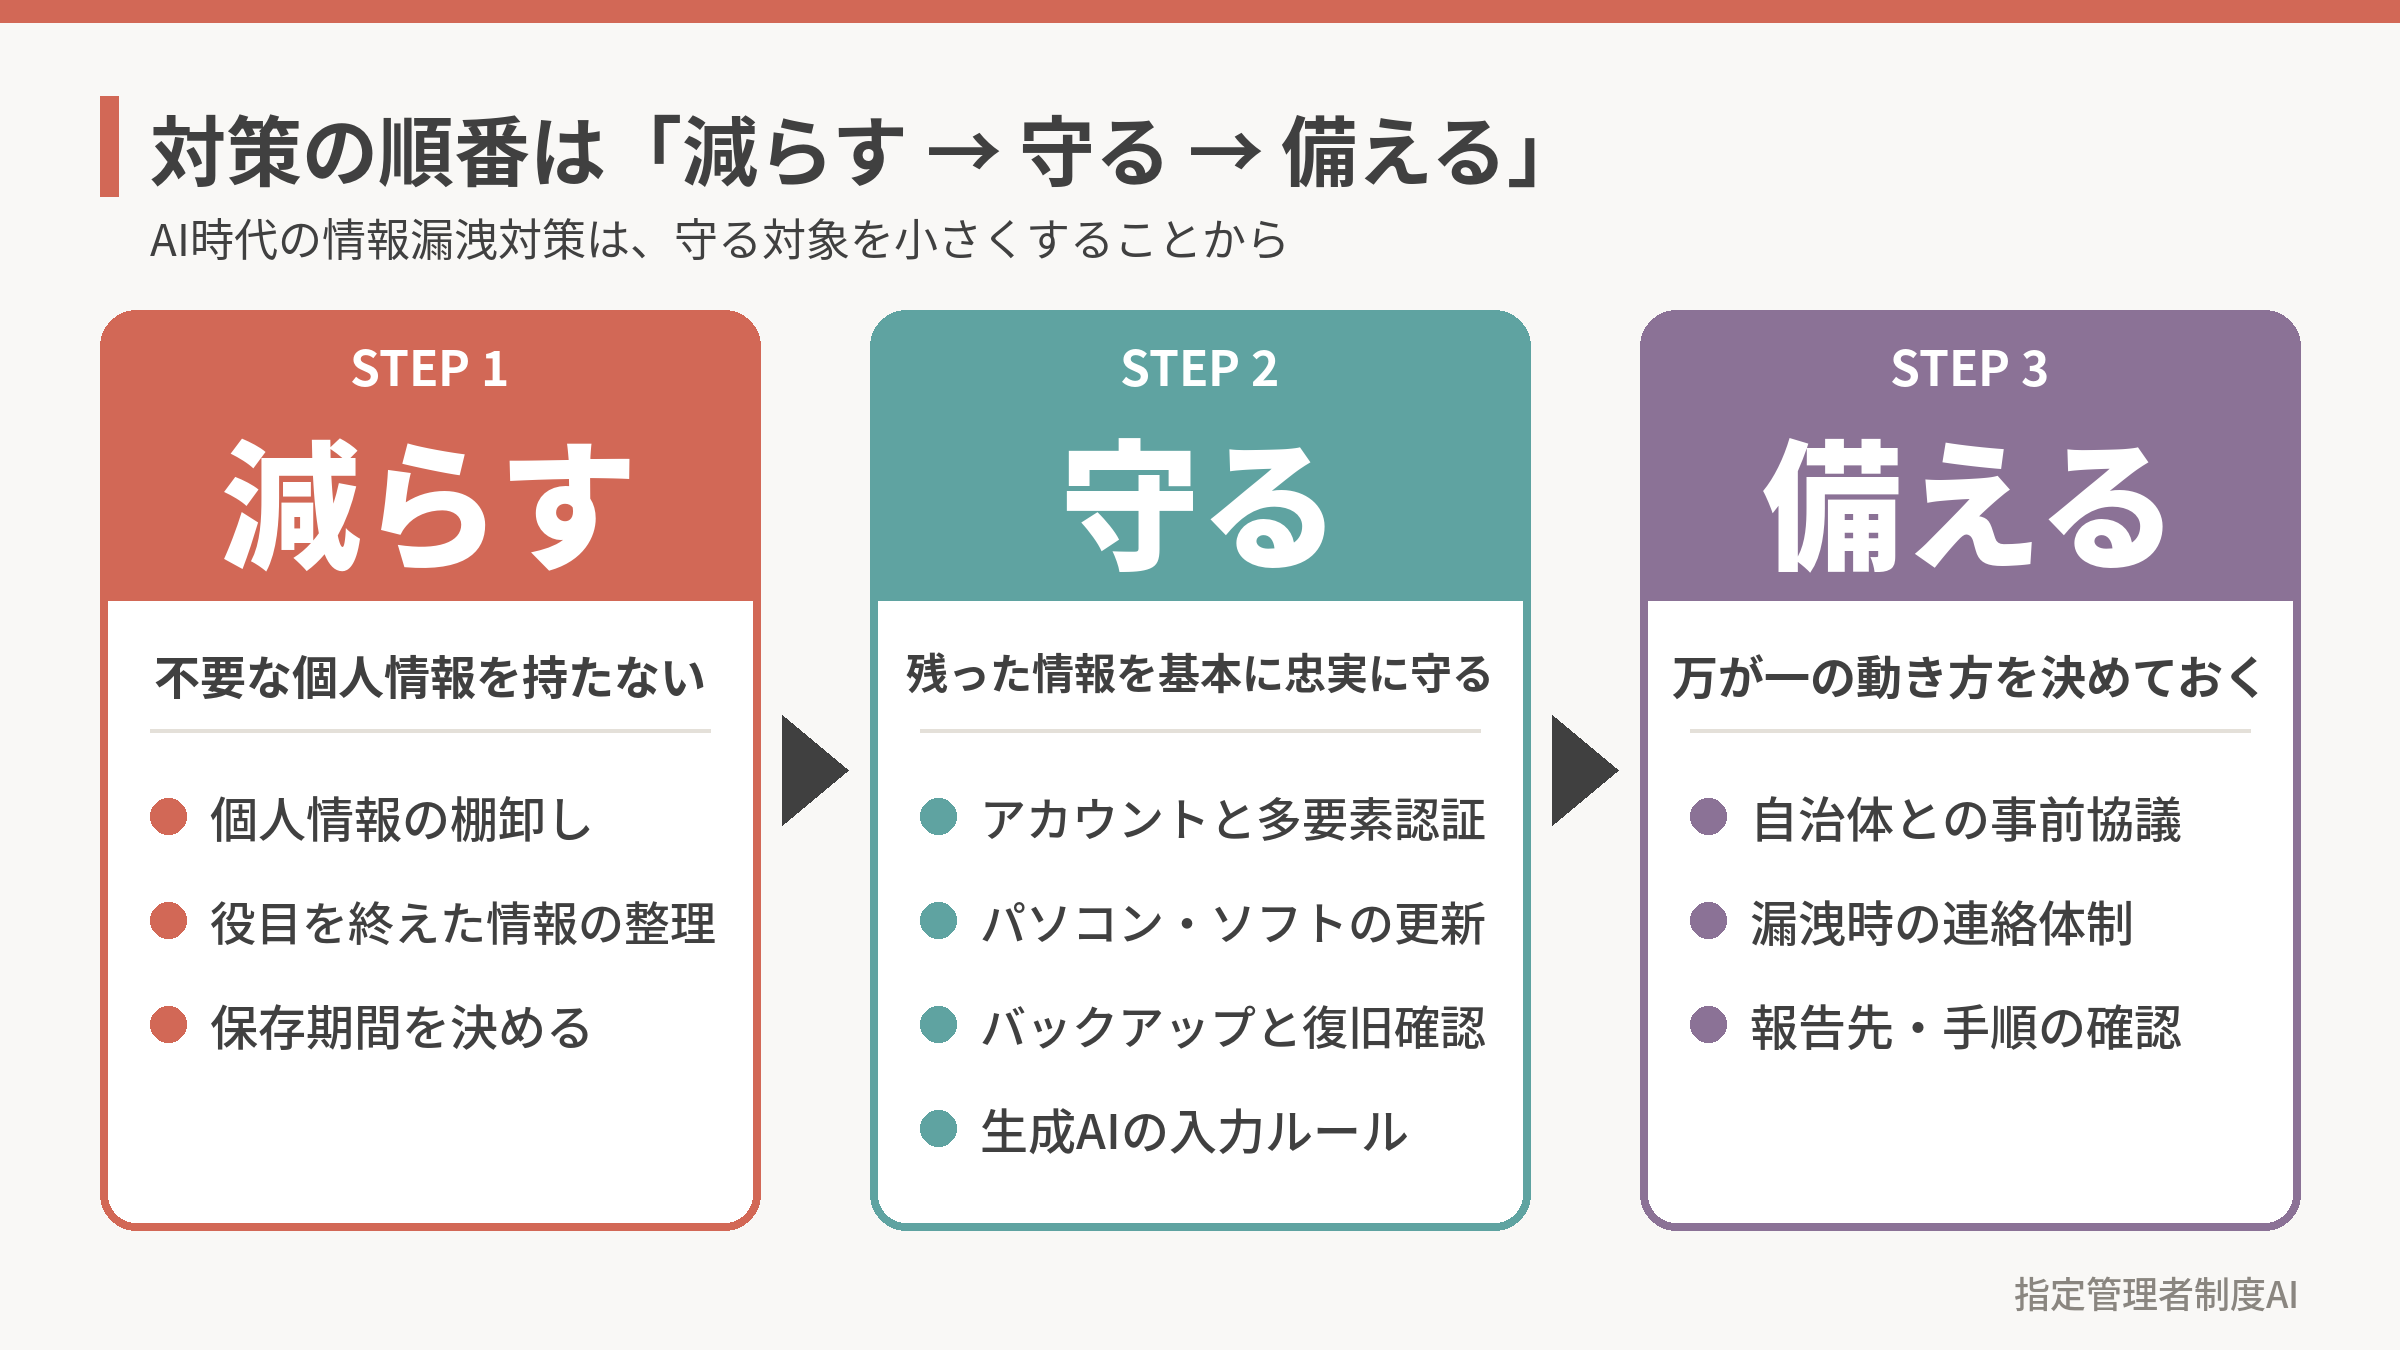
もちろん、減らすだけでは足りません。 この記事では、次の3段階で考えていきます。
- 減らす:不要な個人情報を持たない
- 守る:残った情報を基本に忠実に守る
- 備える:自治体と事前に協議し、万が一の動き方を決めておく
なお、ひとつ整理しておきます。 「AIを使ったサイバー攻撃」と「生成AIに機密情報を入力してしまう漏洩」は、別の問題です。 今回は前者を主軸に、後者にも対策その⑥で触れます。
1. いま何が起きているのか。AIが「弱点」を大量に見つける時代
2026年4月、AI企業のAnthropic(アンソロピック)が「Claude Mythos Preview」というAIを発表しました。
参考:指定管理・PFI営業マンのAI雑談メモ #01「Claude Mythos(ミュトス)」編 ——「危険すぎて公開できないAI」ってなに?
このAIは、ソフトウェアに潜むセキュリティ上の弱点、いわゆる「脆弱性」を見つける能力が非常に高いとされています。 あまりに強力なため一般公開はされず、「Project Glasswing」という枠組みで、限られた組織だけに提供されました。
参加したのは、Microsoft、Google、Apple、JPMorganChaseなど。 世界的なテクノロジー企業や金融機関が、悪用される前に自社システムの弱点を点検するために使ったのです。
そして2026年10月6日、その成果が公表されました。
- 4〜7月の4か月間に、参加組織が確認した脆弱性は少なくとも12万9,000件
- このほかAnthropic自身のオープンソース調査で、4〜10月に約5,500件
- これらのうち3万3,000件超が、重大度「緊急」または「高」
12万9,000件は、AIを活用した参加組織の点検活動全体の成果として公表された数字です。 AIが単独で、自動的に見つけた件数という意味ではありません。
ここで大切なことが2つあります。
ひとつめ。 この数字は「情報漏洩の件数」ではありません。 「これまで見つかっていなかった弱点が、AIによって大量に見つかった」という意味です。 悪用される前に直せるのですから、本来は良いニュースです。
ふたつめ。 見つかった脆弱性のすべてが、直ちに攻撃に悪用されるわけではありません。
とはいえ、公表された弱点が今後どの程度悪用されるかは、一律には判断できません。 大切なのは、危険度を見きわめて、必要な修正や対策を進めることです。
過度に怖がる必要はありませんが、楽観もできない。 それが、いまの正確な現在地です。
ただ、見逃せない変化もあります。 同じ10月6日、AnthropicはProject Glasswingを「Cyber Verification Program」という3段階の審査制度に統合し、審査を通ったセキュリティ専門家へ提供範囲を広げました。 防御側への普及が、次の段階に入ったということです。
そして、こうした能力はいずれ他のAIにも広がります。 これまで一部の高度な技術者にしかできなかった「弱点探し」が、より安く、より速くできるようになる。 それが攻撃側にも及ぶ可能性がある、というのが世界中の企業が警戒している理由です。
そして、これは海外だけの話ではありません。
【関連リンク】
2. 日本でいま起きていること。大企業で相次ぐ情報漏洩
では、足元の日本はどうでしょうか。
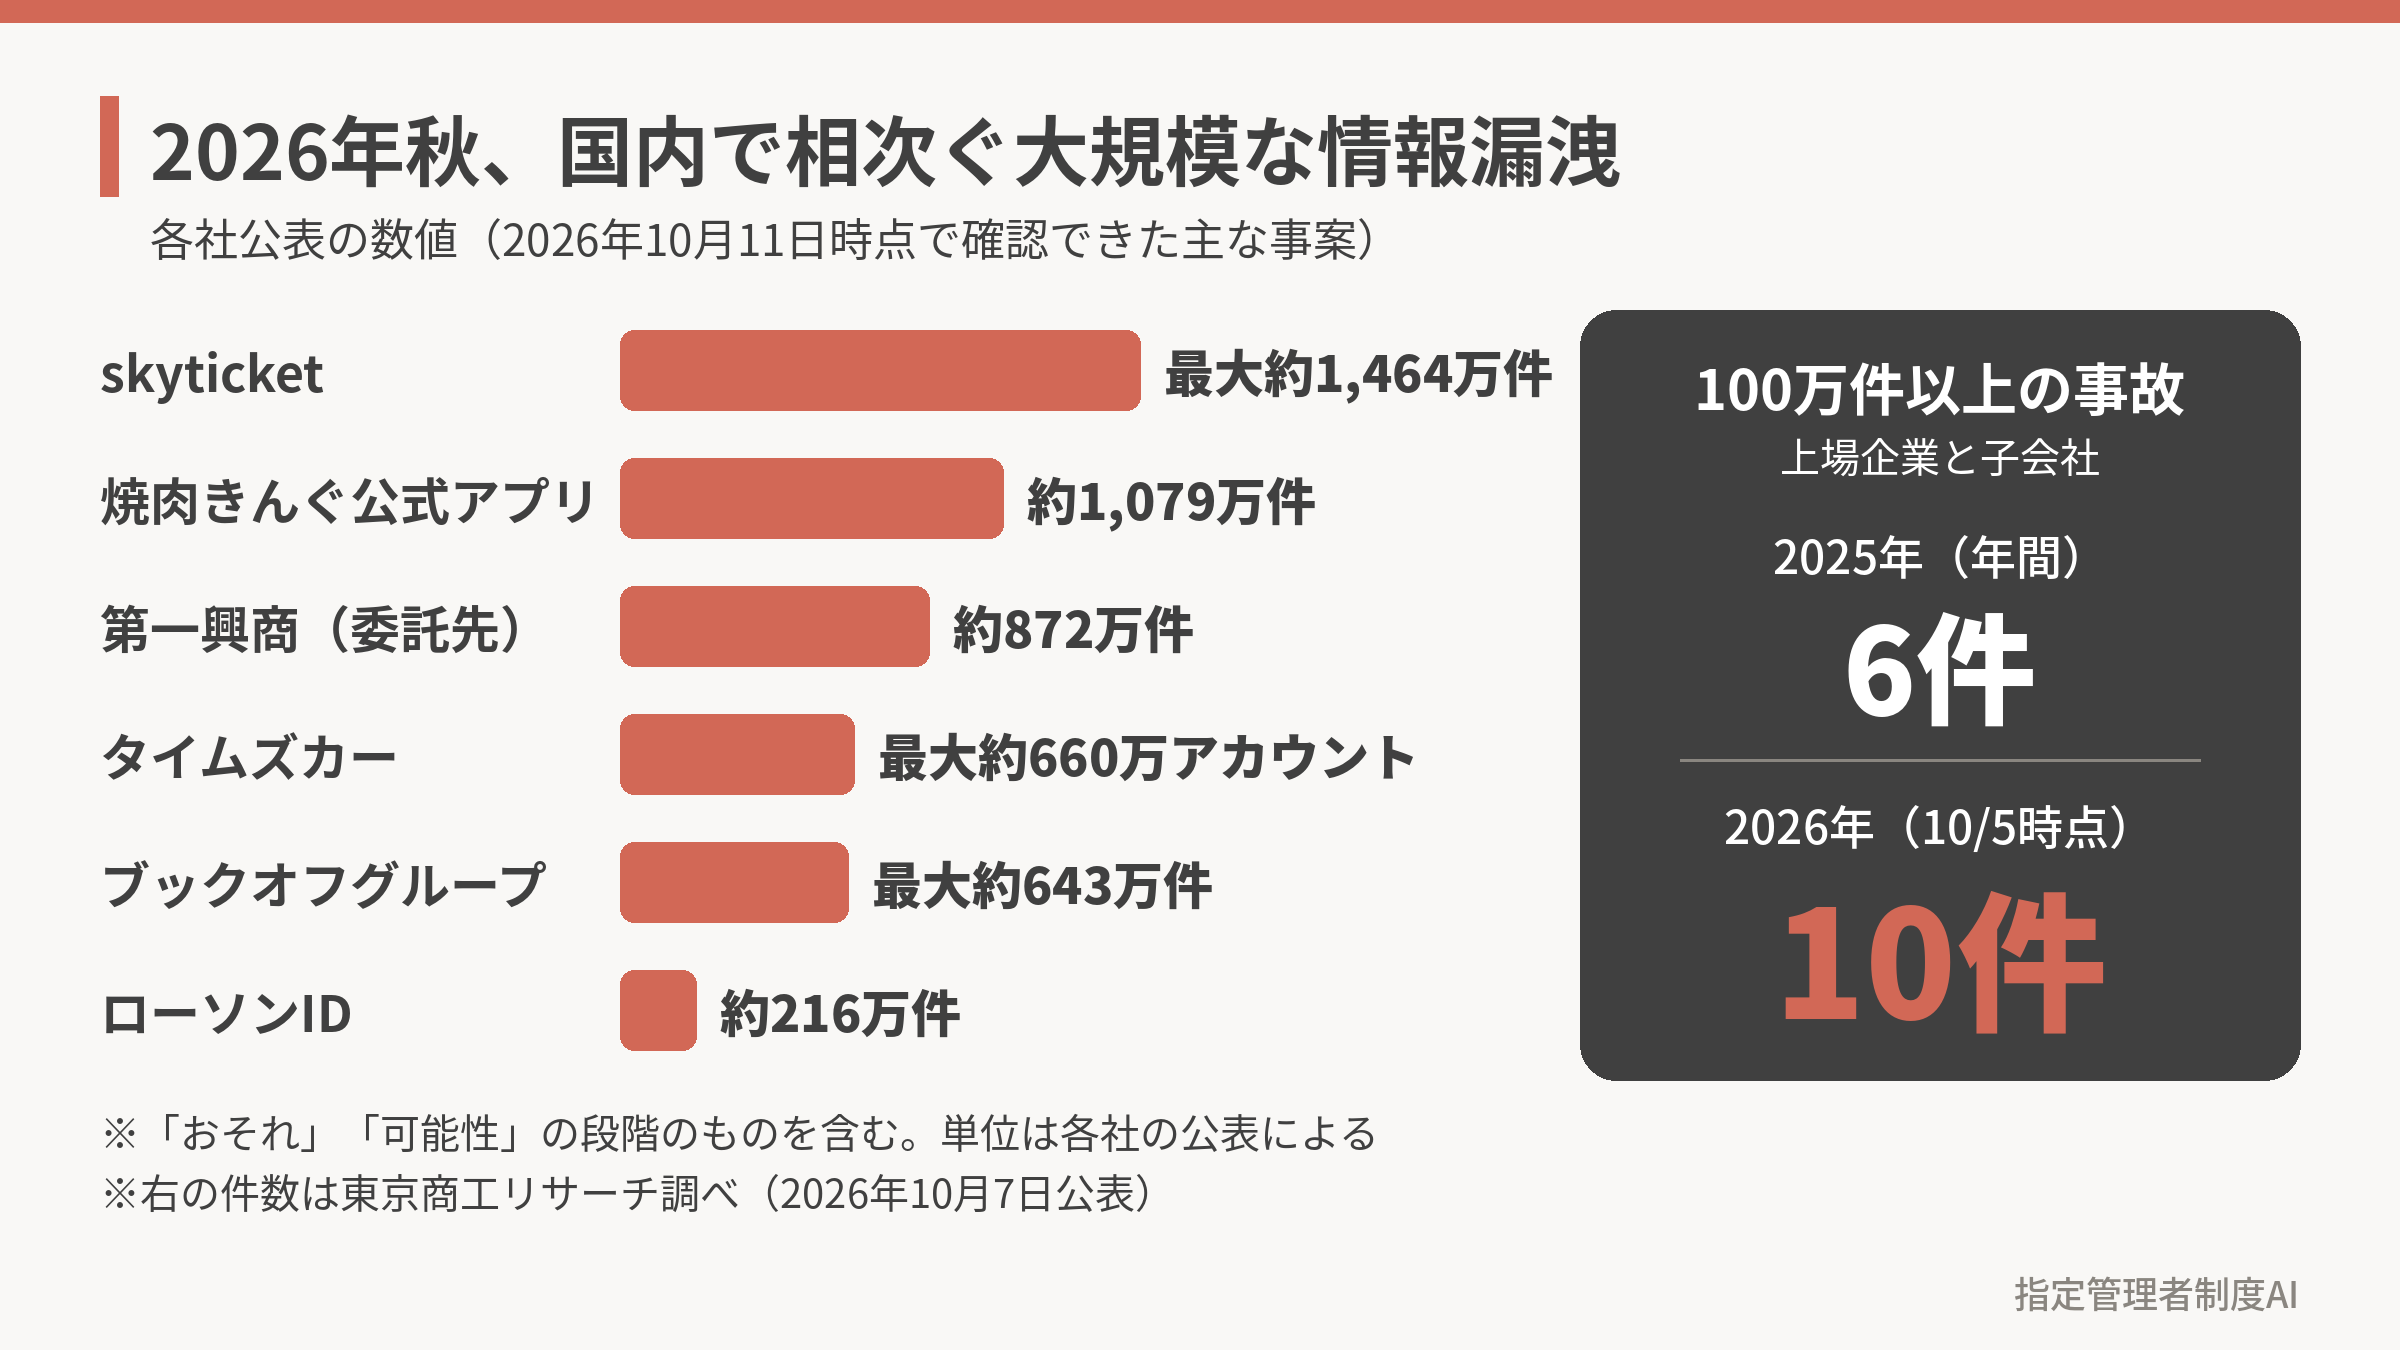
この秋、大規模な情報漏洩の公表が続いています。 2026年10月11日時点で確認できた、主な事案です。
| 公表日 | 企業・サービス | 規模(各社公表) | 公表されている原因 |
|---|---|---|---|
| 10月9日 | skyticket | 最大約1,464万件(おそれ) | サーバーの管理機能の不正操作。ほかに2件の不正アクセスも公表 |
| 10月5日 | 焼肉きんぐ公式アプリ | 約1,079万件 | 会員管理システムへの不正アクセス |
| 10月8日 | 第一興商 | 約872万件(おそれ) | 委託先の従業員パソコン1台のマルウェア感染 |
| 9月下旬 | タイムズカー | 最大約660万アカウント | Webシステムへの不正アクセス |
| 10月9日 | ブックオフグループ | 最大約643万件(会員番号の件数) | 子会社の会員管理システムへの不正アクセス |
| 10月8日 | ローソンID | 約216万件 | 情報表示の仕組みへの不正アクセス |
※各社の公表と報道に基づきます。「おそれ」は、実際の漏洩が確認されていない段階を指します。 ※たとえば第一興商は「漏洩を否定できない」という発表で、外部への流出は確認されていません。数字は今後変わる可能性があります。
数字で見ると、異常さがはっきりします。
東京商工リサーチの集計では、上場企業とその子会社で100万件以上の事故は、2025年は年間で6件でした。 2026年は、10月5日の時点ですでに10件です。
1,000万件以上の事故は、2012年から2025年までの14年間で3回でした。 それが2026年は、10月5日までに3回起きています。
NHKは10月6日、セキュリティ会社が「7月以降に被害が増えており、サイバー攻撃にAIが悪用されている可能性が高い」とみていると報じました。
ただし、ここは冷静に読みたいところです。 各社が公表している原因は、システムの脆弱性、設定や仕様の不備、委託先のパソコンの感染などです。 個別の事件でAIが使われたと特定されているわけではありません。
それでも、指定管理者・PFI事業者として見逃せない共通点が3つあります。
共通点① 予約システムと会員システムが狙われている
漏れているのは、アプリの会員情報や予約情報です。 私たちの施設でいえば、たとえば、自主事業の予約システムと教室の会員名簿にあたります。
共通点② 委託先から漏れている
第一興商の事案は、委託先の従業員のパソコン1台のマルウェア感染が発端でした。 大和証券でも、委託先が運営する問い合わせシステムの管理サイトに不正ログインがあり、約11万人分の情報が漏洩した可能性があると公表されています。
自分たちが気をつけていても、システム事業者や再委託先から漏れることがある。 これは、指定管理の現場でもそのまま起こりえます。
共通点③ クラウド事業者の被害が、多くの利用組織に影響する
2026年10月、クラウド事業者のIDCフロンティアがランサムウェア攻撃を受け、495の企業・自治体に影響が生じました。
ここで注目したいのは、個人情報の漏洩だけがサイバー攻撃のリスクではない、ということです。
システムが使えなくなるだけでも、予約受付や利用者対応は止まります。 そして、影響を受けた組織には自治体も含まれています。
クラウド事業者に情報を預けて終わり、ではありません。 システムが止まったときの代替運用と、データの復旧方法まで確認しておく必要があります。
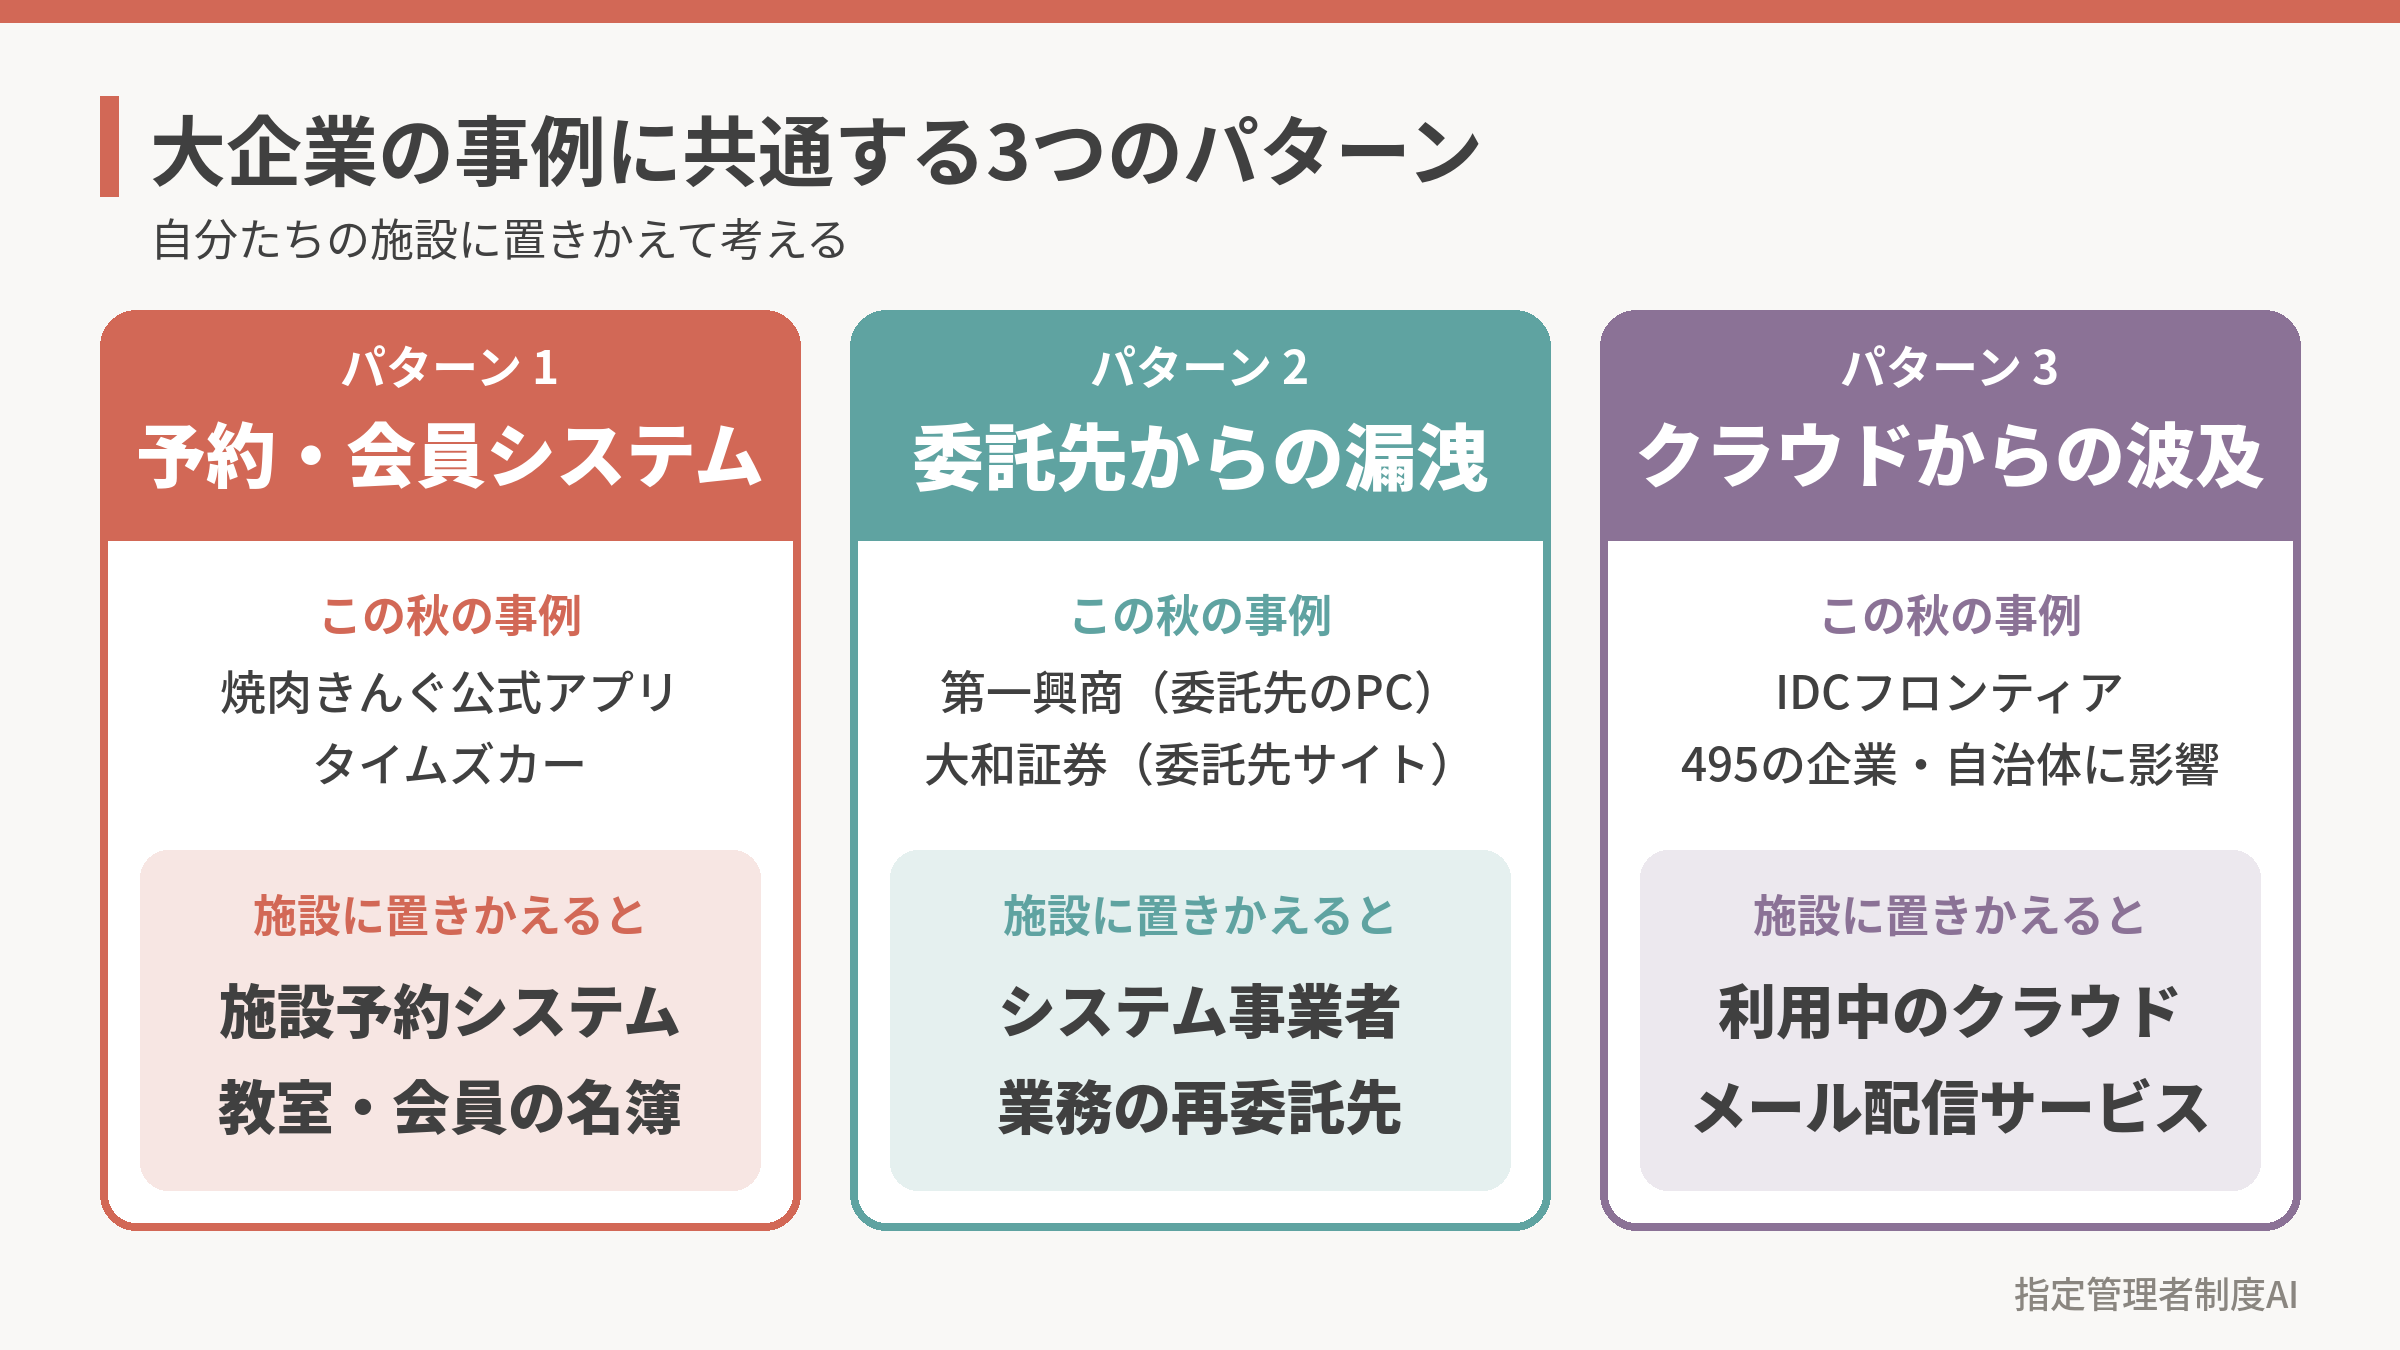
専門部署を持つ大企業でも、これだけの事故が起きています。
「うちは小さな施設だから狙われない」とは、もう言えません。 では、なぜ指定管理者にとって他人事ではないのか。 次の章で、もう一歩踏み込みます。
【関連リンク】
- 東京商工リサーチ|上場企業「個人情報漏えい」、過去最悪ペース
- NHK|個人情報流出なぜ相次ぐ?(2026年10月6日)
- 物語コーポレーション|『焼肉きんぐ』公式アプリに関するお詫び
- ITmedia NEWS|第一興商、委託先PCがマルウェア感染
- ITmedia NEWS|ブックオフに不正アクセス
- INTERNET Watch|FAQシステム「i-ask」で不正アクセス
- TRAICY|スカイチケット、不正アクセス
3. なぜ指定管理者にとって他人事ではないのか
理由は3つあります。
理由① 想像以上に多くの個人情報を持っている
たとえば、市民体育館を運営しているとします。
| 業務 | 保有している可能性のある情報 |
|---|---|
| 施設予約 | 氏名、電話番号、メールアドレス |
| スポーツ教室 | 参加者名簿、年齢、保護者連絡先 |
| 利用料金管理 | 支払い履歴、利用履歴 |
| 事故・救急対応 | 事故報告書、健康状態に関する情報 |
| 苦情・問い合わせ | 氏名、相談内容、連絡先 |
| 職員管理 | 住所、給与、緊急連絡先 |
どれも業務に必要な情報です。 問題は、一度取得した情報が、いつまでも残り続けていないかどうかです。
5年前の教室の参加者名簿。 退会した会員の連絡先。 前任の施設長が管理していたExcel。 退職した職員のアカウント。 誰が作ったのか分からない共有フォルダ。
仮に毎年500人分を新たに取得し、10年間そのままなら、単純計算で5,000人分です。 持ち続けるほど、漏洩したときの影響範囲は大きくなります。
理由② 法律上、行政と同じ水準の安全管理が求められている
ここは、ぜひ知っておいていただきたい点です。
個人情報保護法第66条第2項第2号は、指定管理者が公の施設の管理業務で個人情報を扱う場合に、行政機関等と同様の安全管理措置を講じる義務を定めています。 個人情報保護委員会も、公式Q&Aでこの点を明記しています。
さらに、個人情報取扱事業者にあたる指定管理者は、同法第23条の安全管理措置義務もあわせて負います。
つまり「民間企業だから、そこそこでいい」とはなりません。 公の施設を預かる以上、自治体と同じ目線での管理が、協定だけでなく法律でも求められているのです。
PFI事業者のみなさんは、少し事情が異なります。 法的な義務は、事業形態、個人情報の取扱い、契約内容によって変わります。 指定管理者の指定を受けている場合と、そうでない場合を分けて、事業契約や要求水準書を確認してください。
【関連リンク】
理由③ 専門のIT担当者がいない
大企業には、セキュリティの専門部署があります。 一方、私たちの現場はどうでしょうか。
受付、利用者対応、設備管理、事業報告。 日々の業務に追われ、情報セキュリティまで手が回らない。
だからこそ、難しい技術ではなく、今日の人員でできる対策から始める必要があります。
4. 発想を変えよう。「どう守るか」より「なぜ持っているのか」
ここからが、今回いちばんお伝えしたいことです。
情報セキュリティというと、ウイルス対策ソフトや専門業者の診断を思い浮かべます。 どれも大切です。 ただ、予算も人員も限られる現場で、すべてを一度に導入するのは現実的ではありません。
そこで提案したいのが、守る対象そのものを小さくすることです。
スポーツ教室を例に考えてみます。
出席確認だけなら、氏名と会員番号で足りるかもしれません。 住所まで、本当に必要でしょうか。
緊急連絡先が必要なら、利用目的を明確にして、見られる担当者を絞る。 教室終了後も保存するなら、その理由と保存期間を決めておく。
これだけで、持っている情報の量と、アクセスできる人の範囲が減ります。 お金は、ほとんどかかりません。
ただし、注意点があります。 自治体から管理を委ねられている情報や、保存義務のある記録を、指定管理者の判断だけで削除してはいけません。
出発点は「何を、なぜ、いつまで持つのか」を整理することです。 削除は、その次のステップです。
「ネットにつながない」という選択肢も
もうひとつ。 すべての情報を、インターネットにつながる場所に置く必要があるでしょうか。
限られた担当者しか使わない情報なら、ネットから切り離した専用パソコン、いわゆるスタンドアローンPCで管理する方法もあります。 ネットワーク経由で攻撃される経路を減らせます。
とはいえ、万能ではありません。 USBメモリ経由の感染、盗難、故障、バックアップ不足、更新漏れといった別のリスクが残ります。
逆にクラウドには、多要素認証、アクセス履歴、暗号化、自動バックアップという利点があります。
「クラウドは危険、オフラインなら安全」ではありません。 情報の重要度と業務の実態に合わせて選ぶ、が正解です。 保管場所を変えるときは、必ず事前に自治体やシステム管理者と協議しましょう。
5. 明日からできる、情報漏洩対策7選
では、何から始めればよいのか。
参考になるのが、IPA(独立行政法人情報処理推進機構)が2026年3月27日に公開した「中小企業の情報セキュリティ対策ガイドライン 第4.0版」です。 今回の改訂では、基本の「情報セキュリティ5か条」に「バックアップを取ろう!」が加わり、6か条になりました。
その内容を参考に、指定管理者の現場向けに7つへ整理しました。
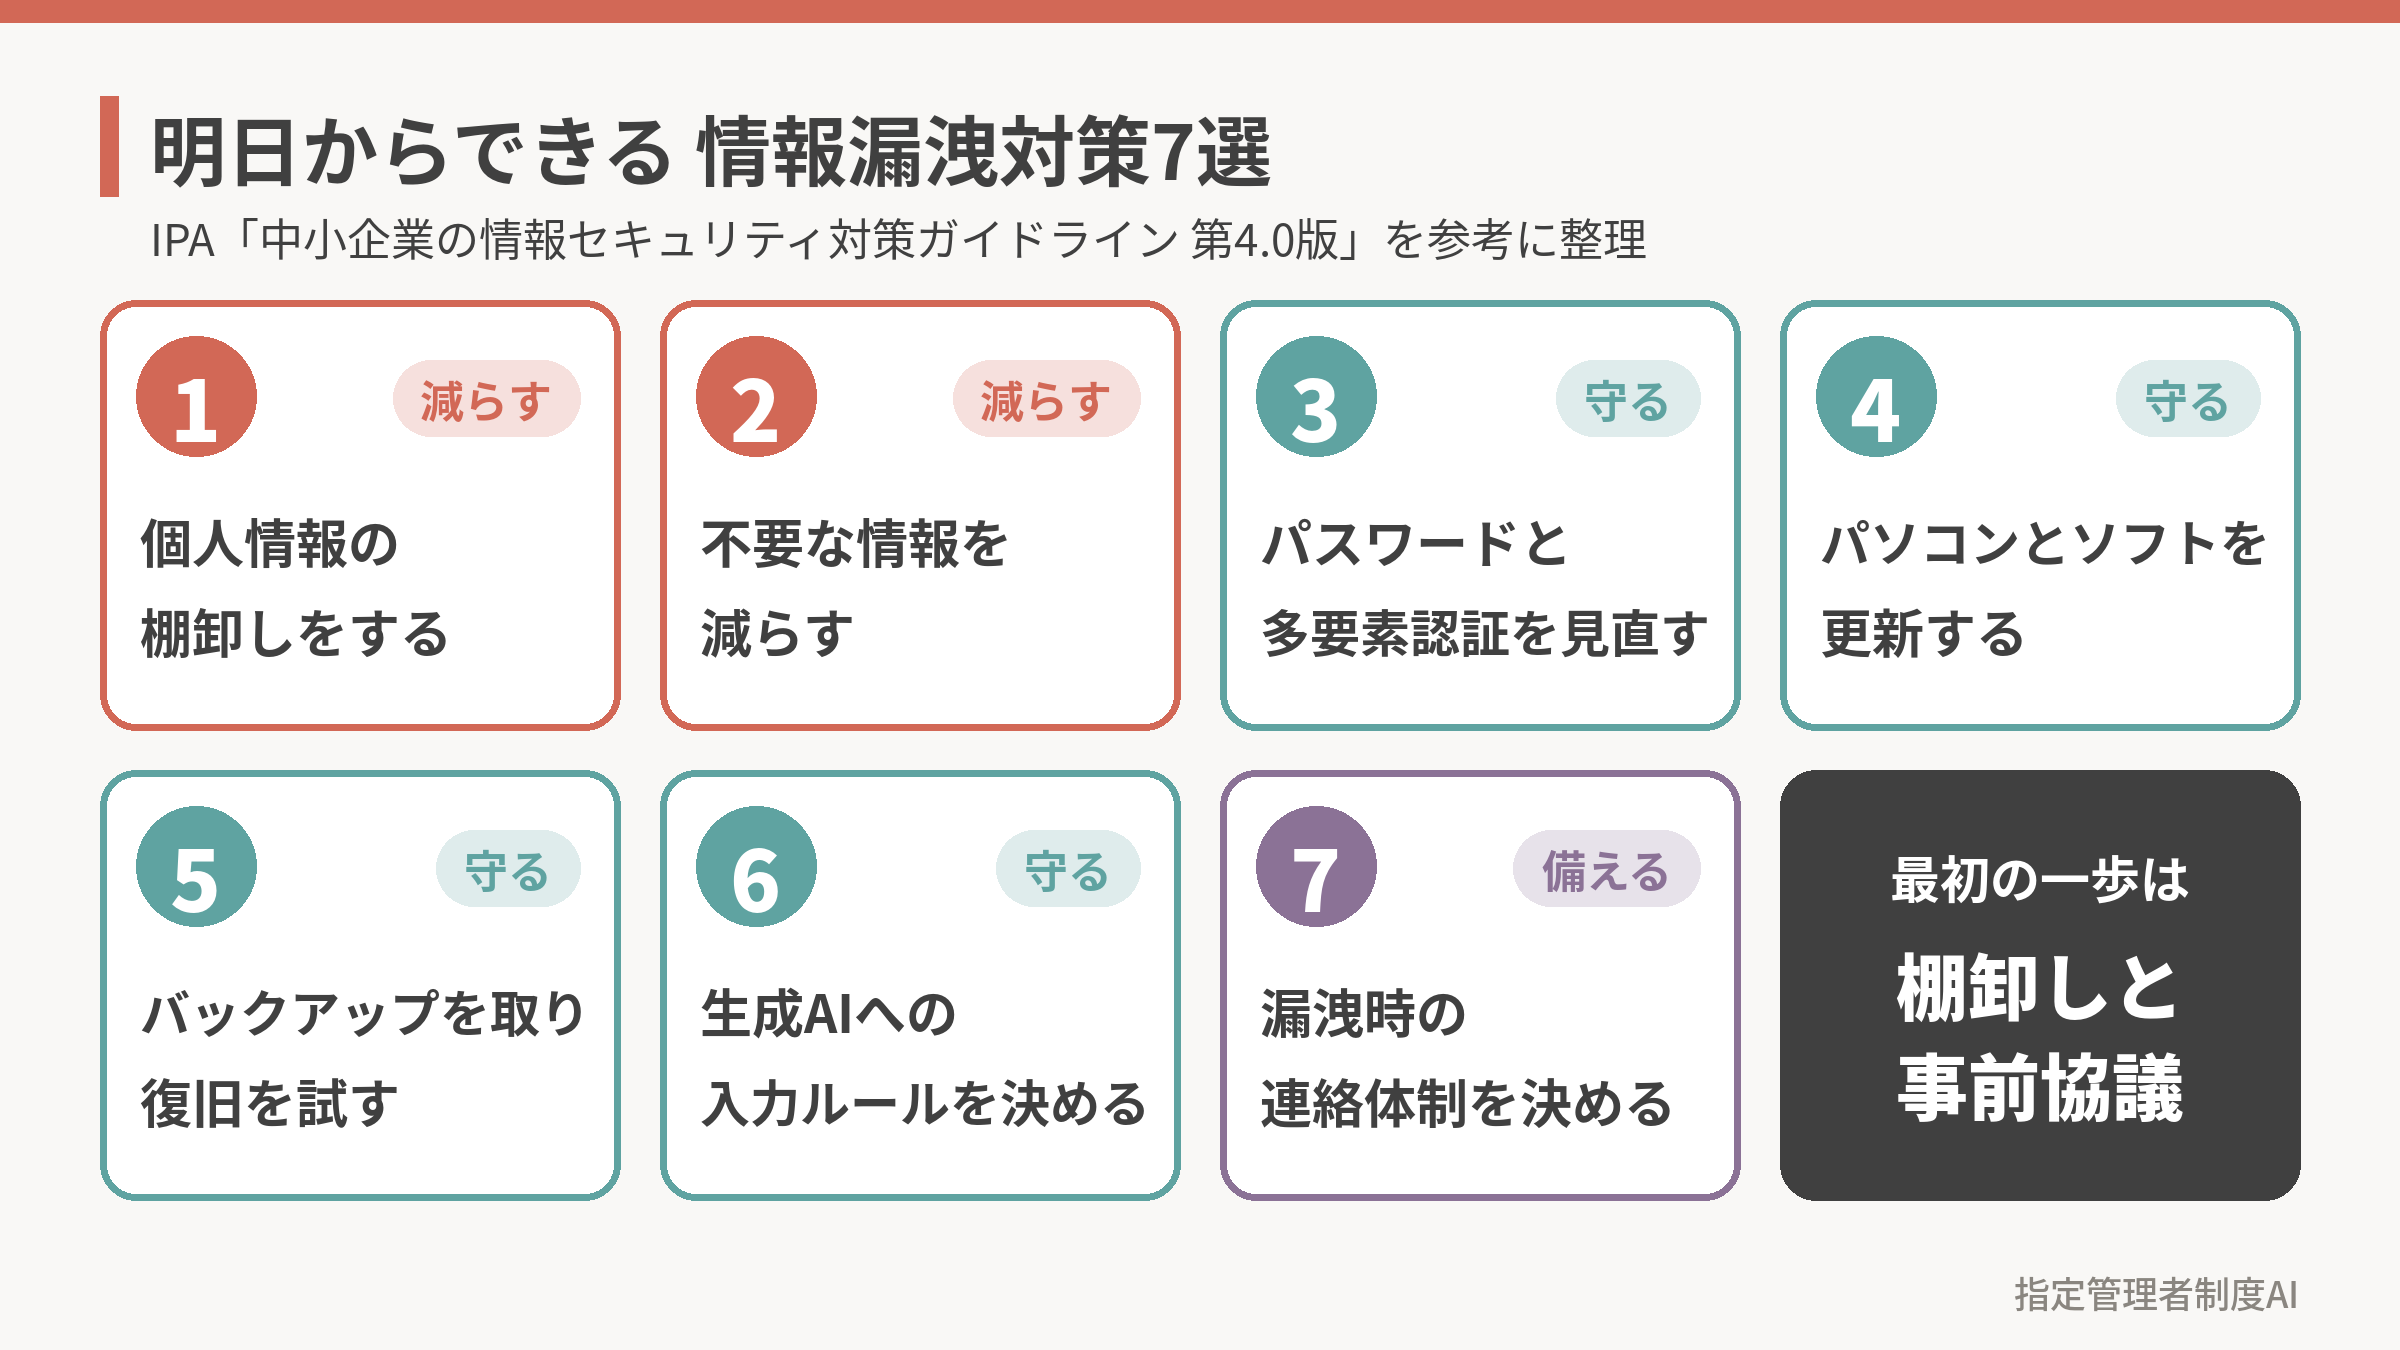
その① 個人情報の棚卸しをする【減らす】
まず、何を持っているのかを知ることです。
紙の名簿、Excel、共有フォルダ、クラウド、外部の予約システム。 保管場所を一覧にしましょう。
情報の種類だけでなく、管理責任者、利用目的、保存期間、閲覧できる職員まで書き出すのがポイントです。 IPAが無料で公開している「資産管理台帳(サンプル)」が、そのまま使えます。
その② 不要な情報を減らす【減らす】
棚卸しができたら、役目を終えた情報を探します。
退会者の情報、過去のイベント名簿、「コピー」「最終」「最終2」と増えた複製ファイルが候補です。
削除の前に、法令、自治体との協定、保存年限、事故対応上の必要性を必ず確認してください。
その③ パスワードと多要素認証を見直す【守る】
予約システムに、職員全員が同じIDとパスワードでログインしていませんか。
可能な限り職員ごとにアカウントを分け、多要素認証を設定しましょう。 退職者や異動者のアカウントが残っていないかも、要確認です。
その④ パソコンとソフトウェアを更新する【守る】
第1章のニュースを思い出してください。 AIによって、弱点はこれまで以上の速さで見つかるようになりました。
それは、攻撃者が弱点を悪用するまでの時間も短くなりうる、ということです。 だからこそ、メーカーから届いたセキュリティ更新は、後回しにせず速やかに適用しましょう。
サポートが終了したOSや機器がないかも確認しましょう。 ネットにつながる予約管理端末と事務用パソコンが最優先です。
その⑤ バックアップを取り、復旧できるか試す【守る】
ランサムウェアの被害は、漏洩だけではありません。 データが使えなくなり、予約受付が止まることもあります。
定期的にバックアップを取り、元のデータと切り離して保管する。 そして少なくとも年に一度を目安に、情報の重要度に応じて、本当に復旧できるか試してみる。 ここまでやって、はじめて備えになります。
あわせて、復旧までにどれくらいの時間なら許容できるか、どの時点のデータまで戻せればよいかも決めておきましょう。
その⑥ 生成AIへの入力ルールを決める【守る】
ChatGPTやClaudeなどの生成AIは、指定管理者・PFI事業者の業務効率化に欠かせない道具です。 私自身、毎日使っています。
だからこそ、ルールが必要です。
利用者名簿、職員情報、未公開の自治体資料を、許可なく外部のAIサービスに入力しない。 入力データの保存や学習利用の扱いは、サービスや契約プランによって異なります。
名前を消せば安心、とも限りません。 利用日時、所属団体、事故の内容などを組み合わせると、個人が特定できてしまう場合があります。 入力の前に、社内規程と自治体との契約条件も確認しましょう。
「使ってよいAIサービス」と「入力してよい情報の範囲」を、施設として決めておきましょう。 禁止ではなく、安心して使うための線引きです。
その⑦ 漏洩時の連絡体制を決める【備える】
どれだけ対策しても、リスクはゼロになりません。
誰が自治体へ連絡するのか。 誰がシステム事業者へ問い合わせるのか。 利用者への説明は、誰がどう進めるのか。
事前に決めておくだけで、初動がまったく変わります。
知っておきたいのが、法律上の報告です。
漏洩等が起きると、事故の内容や取扱主体によって、個人情報保護委員会への報告と本人への通知が必要になります。 対象になるのは、要配慮個人情報を含む場合、財産的被害のおそれがある場合、不正目的のおそれがある場合、1,000人を超える場合などです。 すべての漏洩で一律に報告義務が生じるわけではありません。
報告対象にあたる場合の期限は、次のとおりです。
- 速報:発覚後速やかに(目安はおおむね3〜5日以内)
- 確報:原則30日以内(不正目的のおそれがある場合は60日以内)
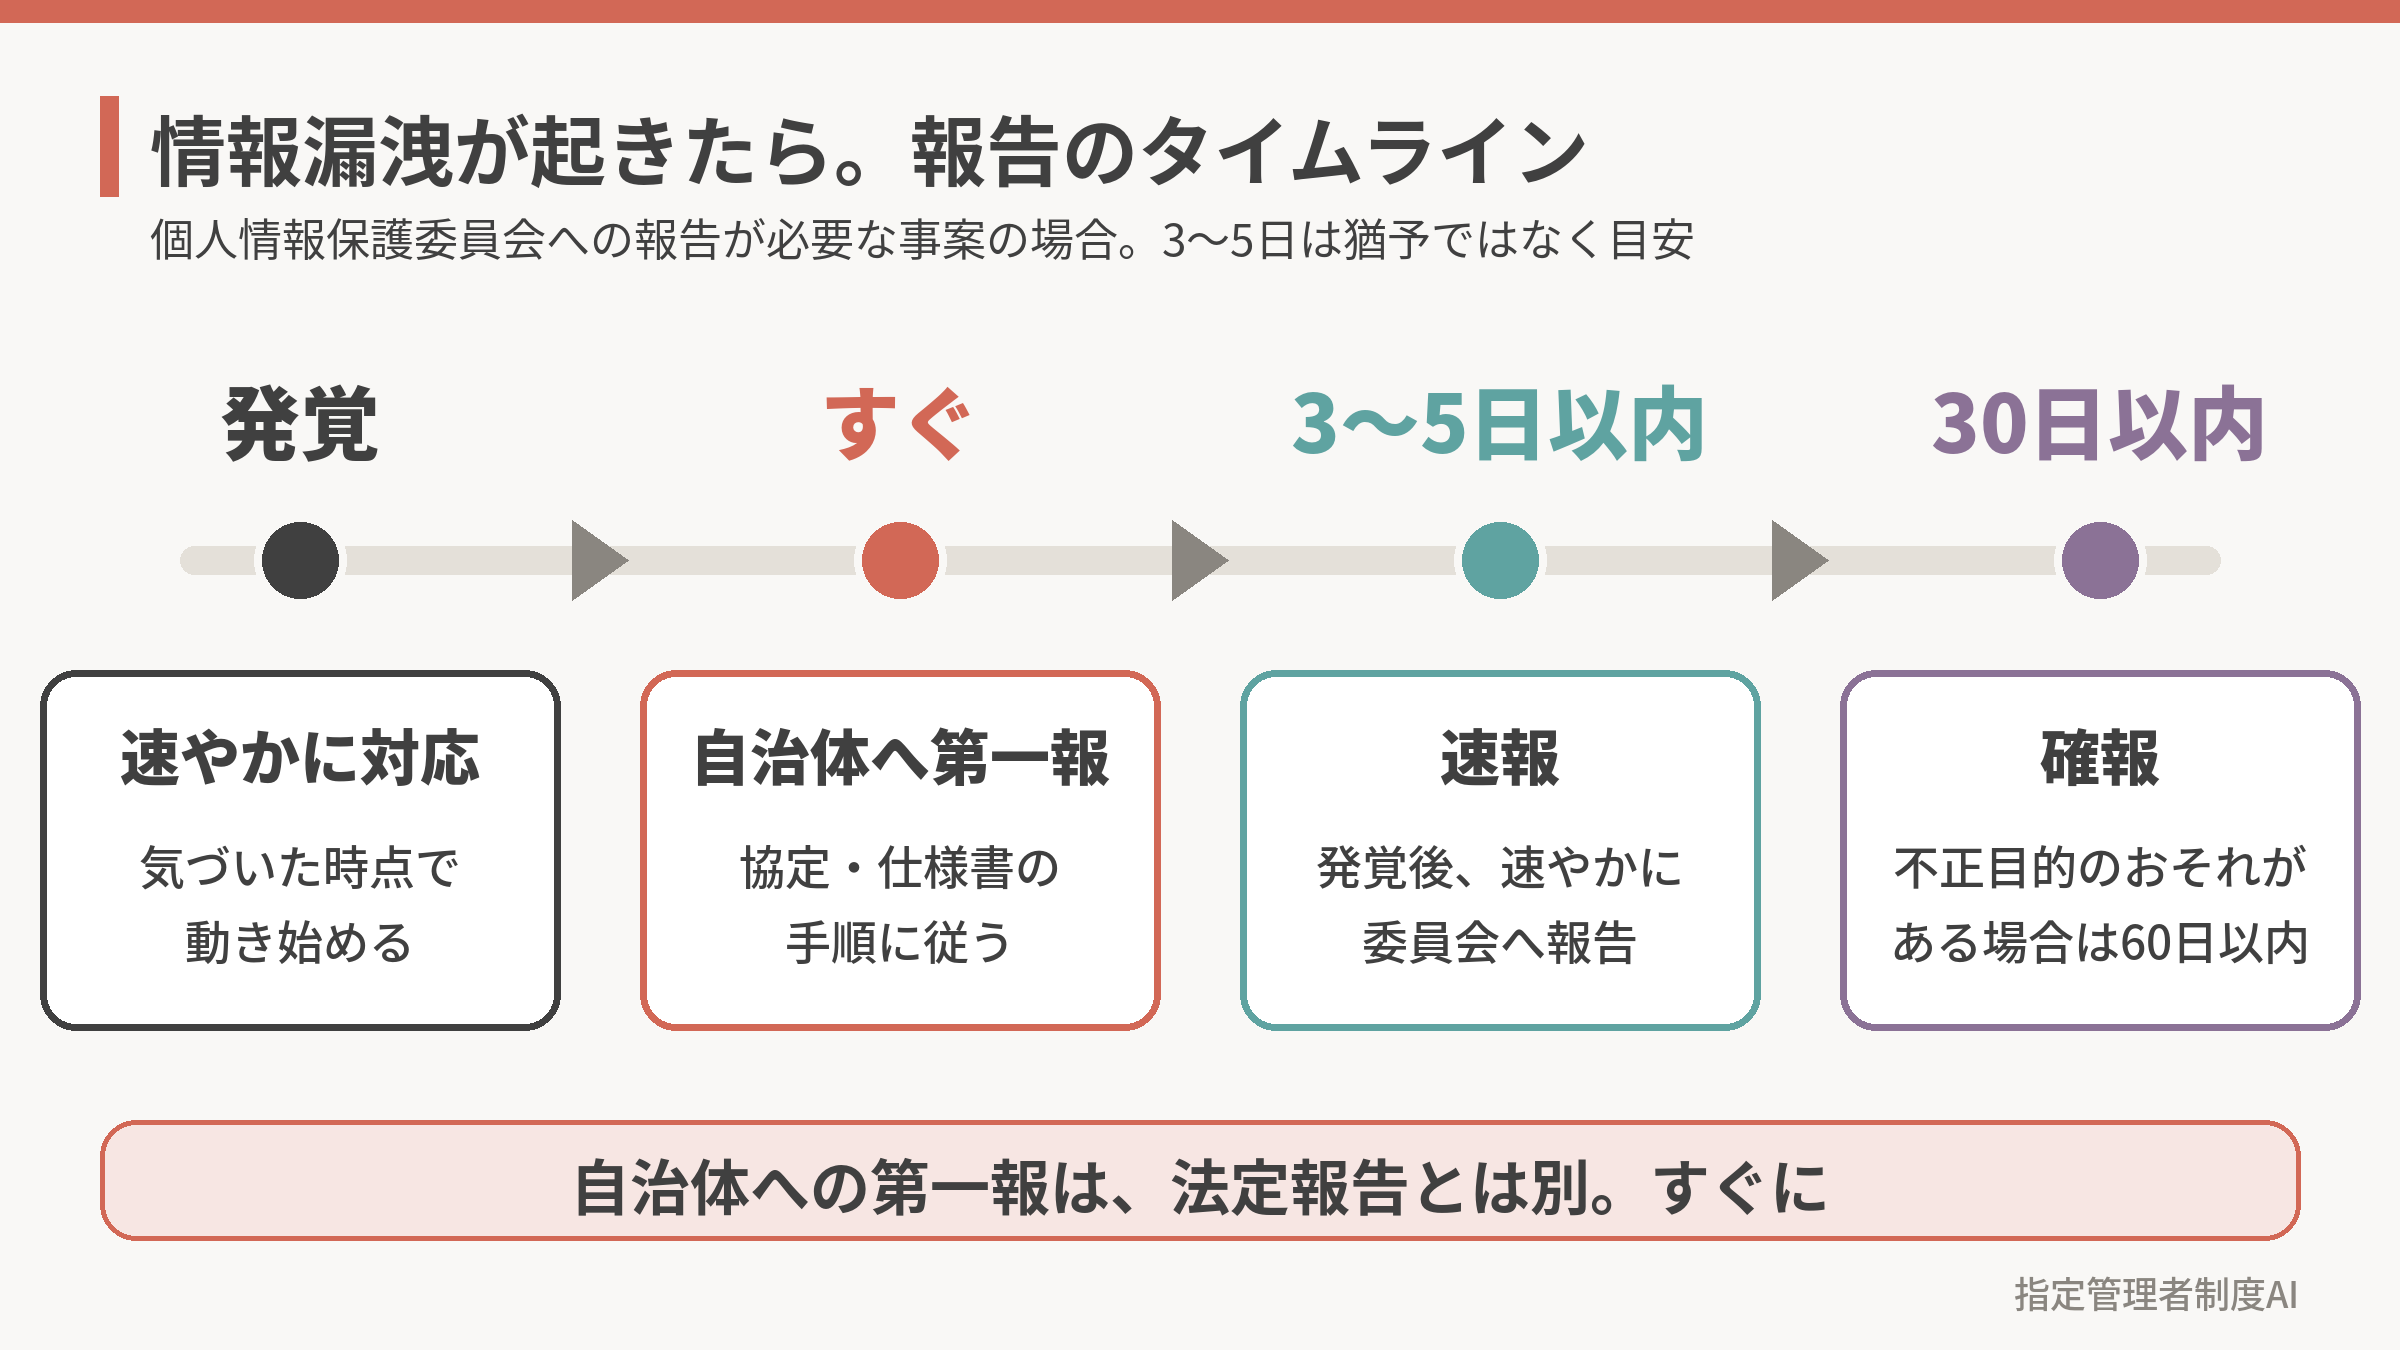
3〜5日は「そこまで待ってよい」という猶予ではありません。 速やかに、が原則です。
もうひとつ大切なのが、誰が法定報告を行うのかです。 指定管理者なのか、自治体なのかは、適用される法令と実際の個人情報の取扱いによって変わります。 安全管理措置の義務とは別に、平時のうちに確認しておきましょう。
そして、自治体への第一報は、法定報告とは別の話です。 協定書や仕様書の手順に従い、気づいた時点ですぐに行いましょう。
【関連リンク】
6. いちばんおすすめしたいのは、自治体との事前協議
7つの対策をご紹介しましたが、私がいちばんおすすめしたいのは、実はこれです。
自治体の担当者と、情報セキュリティについて話す場を持つこと。
「そんな話を持ち出したら、うちの管理が甘いと思われないか」
そう感じる方もいるかもしれません。 私は逆だと考えています。
問題が起きる前からリスクを共有し、改善に向けて話し合う。 その姿勢は、施設運営の透明性と、自治体との信頼関係を高めてくれます。
次回の月次報告や定例会議で、こう切り出してみてください。
最近、AIの進化によってサイバー攻撃のリスクが変化していると聞いています。

当施設でも、利用者情報の保管状況とアクセス権限を改めて確認したいと考えています。

不要な個人情報の削減や保管方法の見直しについて、
市としての方針を確認させていただけないでしょうか。

あわせて、万が一の情報漏洩に備えた報告先と手順についても、
改めて認識を合わせたいと考えています。
これは後ろ向きな相談ではありません。 リスクを自分から見つけ、自治体と一緒に改善しようとする、前向きな提案です。
情報セキュリティは、ITの問題ではなく、施設運営のリスクマネジメントです。 日々の事業報告にも、具体的な取り組みとして書ける内容です。
7. まずは30分。自分たちの施設の現状を確認しよう
難しい専門知識はいりません。
施設長、事務担当者、システムに詳しい職員の3人で、30分だけ時間を取ってください。 そして、次の8項目を確認してみてください。
- 保有している個人情報の種類と保管場所を把握している
- 個人情報の保存期間と削除ルールが決まっている
- 職員ごとにアクセス権限が設定されている
- 退職者・異動者のアカウントを停止している
- パソコン・予約システムの更新状況を把握している
- バックアップを取り、復旧方法を確認している
- 生成AIに入力してはいけない情報を職員に周知している
- 情報漏洩時の自治体への報告先・手順が決まっている
※このチェックは初期確認用です。すべてにチェックが付いても、安全性を保証するものではありません。
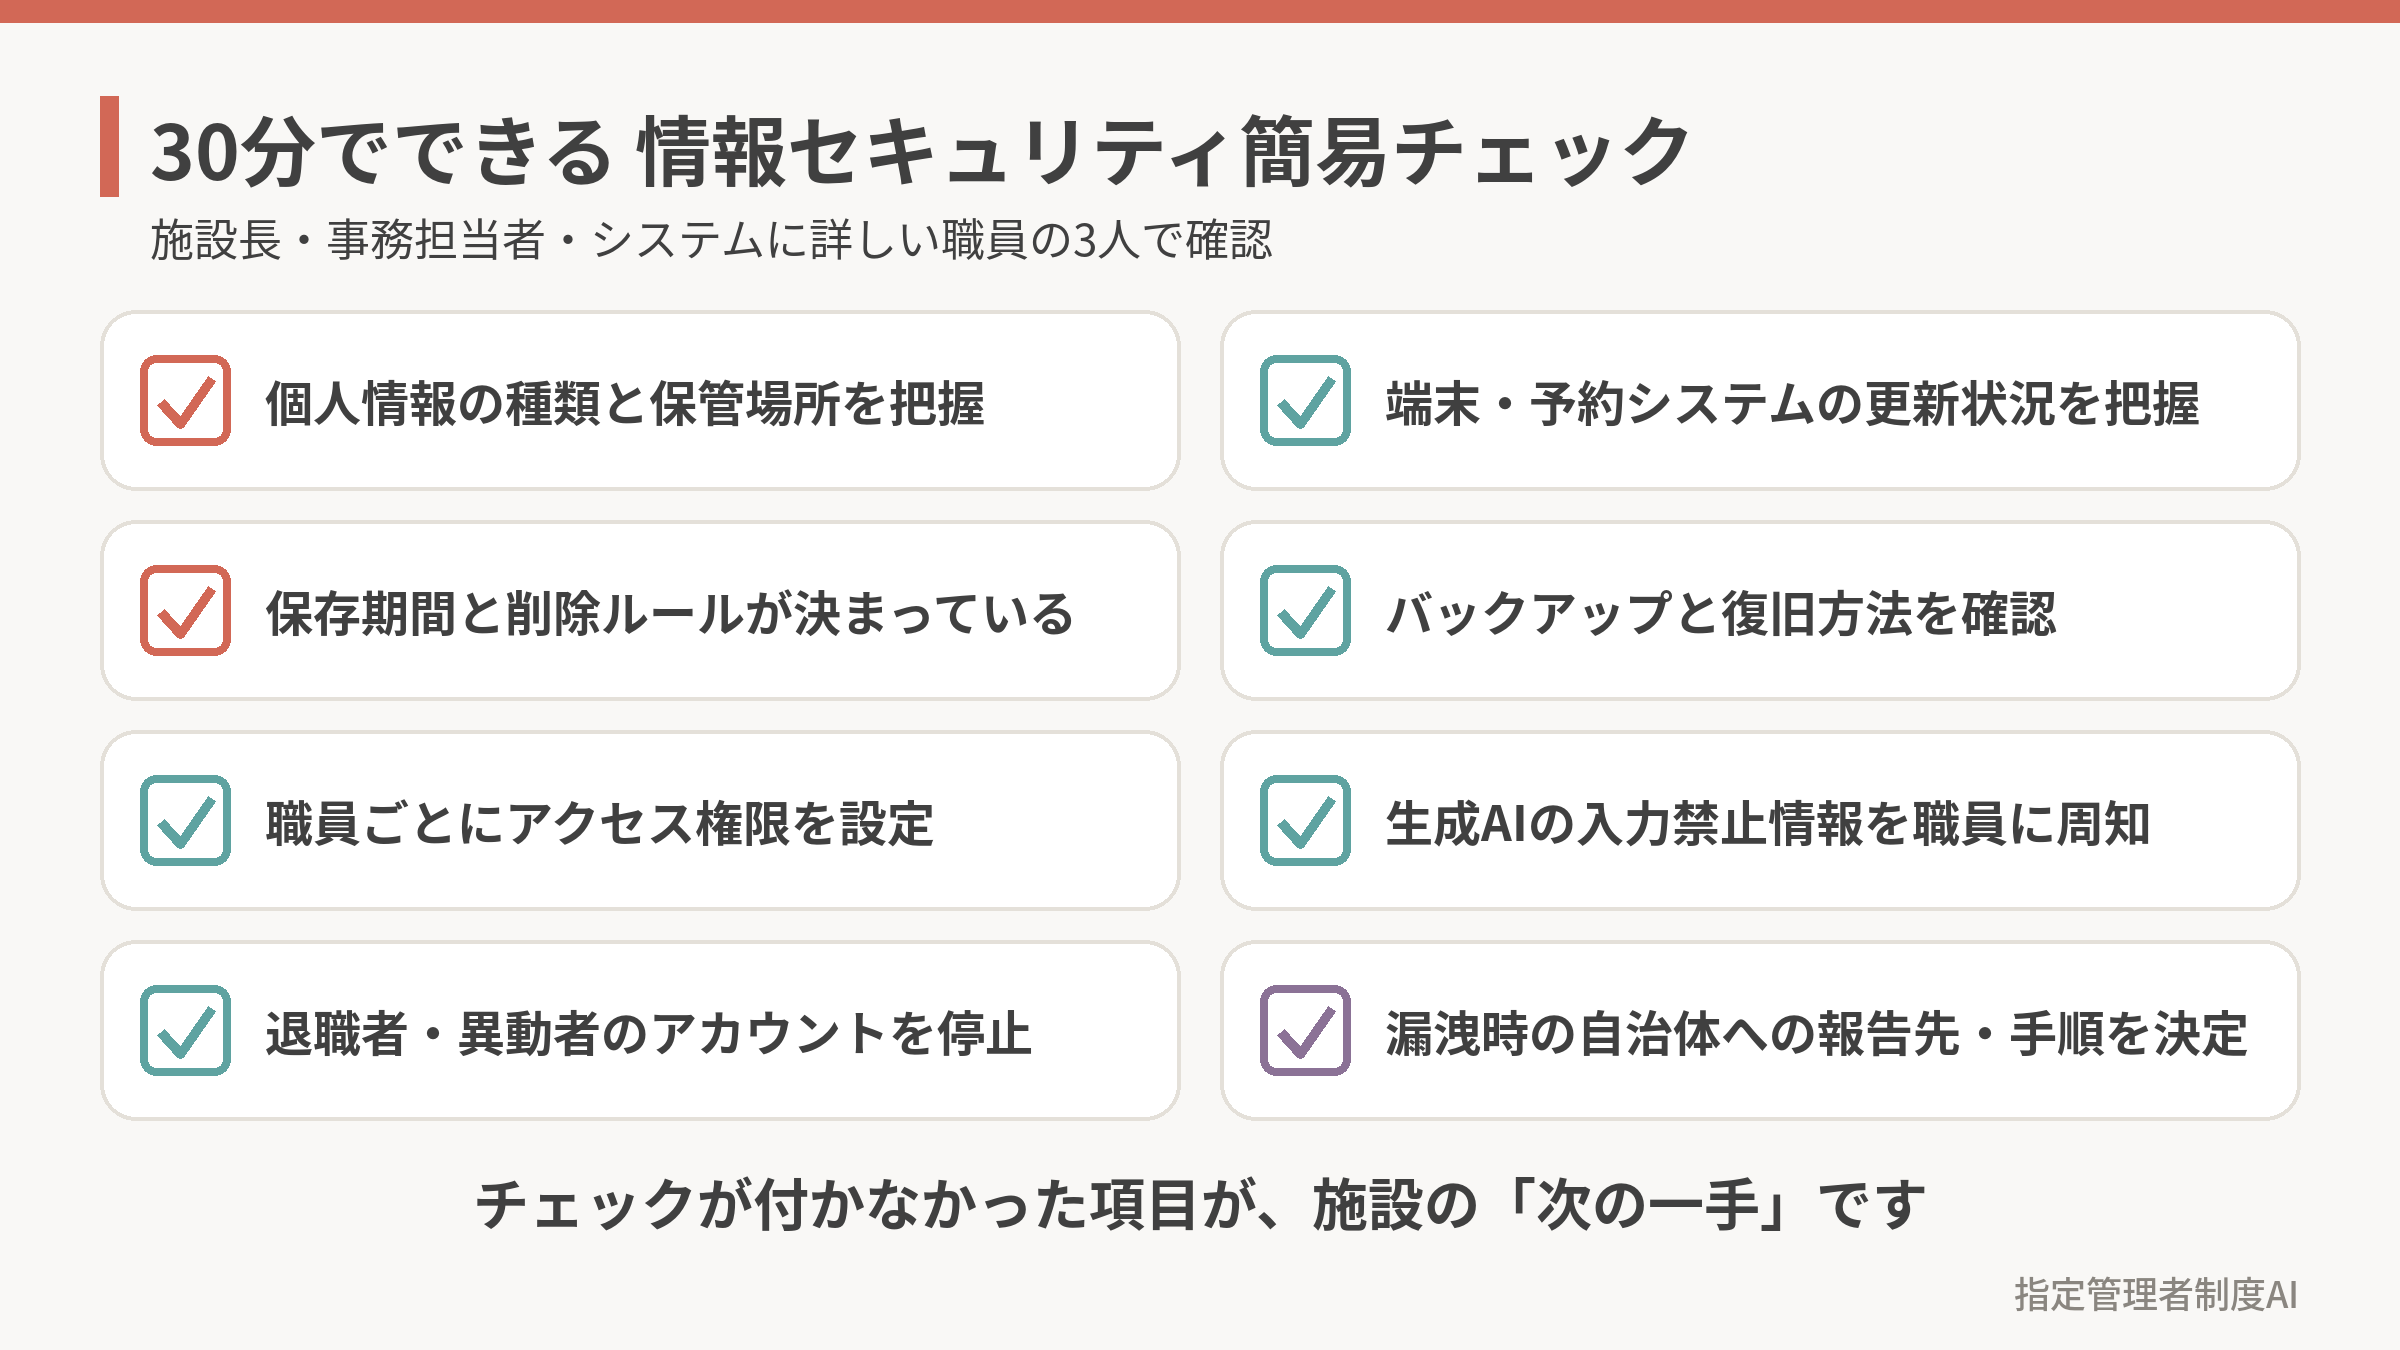
チェックが付かなかった項目が、みなさんの施設の「次の一手」です。
もう一歩進めたい方は、IPAの「5分でできる!情報セキュリティ自社診断」もぜひ。 無料で、専門知識なしで取り組めます。
最初から完璧を目指す必要はありません。
冒頭の名簿ファイルを思い出してください。 そっと閉じる代わりに、付箋に一行だけ書く。 「明日、この名簿の扱いを確認する」。
それだけで、もう対策は始まっています。
まとめ:AI時代だからこそ、情報を持たない勇気を
今回のポイントを整理します。
- AIは脆弱性の発見を劇的に加速させている。ただし「発見された数」と「漏洩した数」は別物
- 日本でも2026年、100万件以上の情報漏洩が過去にないペースで起きている
- 指定管理者は、法律上も行政機関等と同様の安全管理措置を求められている
- 対策の順番は「減らす→守る→備える」
- 減らすのは漫然とした保管。法令や協定で保存すべき情報は適切に残す
- 最初の一歩は、個人情報の棚卸しと、自治体との事前協議
- まずは30分、8項目のチェックから
AIの進化は、止まりません。 今後どんな攻撃手法が登場するのか、正確に予測できる人もいません。
だからこそ、変わらない原則に立ち返りたいのです。
AIがどれだけ賢くなっても、持っていない個人情報は盗まれない。
情報を集めることが簡単になった今だからこそ、手放す勇気を。 それは、利用者の安心を守るための、いちばん静かで、いちばん確かな一歩です。
みなさんの施設では、どんな工夫をしていますか。 現場で困っていることがあれば、ぜひ教えてください。
一緒に、もっと安心して使える公共施設をつくっていきましょう。
指定管理者制度AI 編集長 ヤマザキ
指定管理者制度AI Proプランのご案内
全国1,700超の自治体の募集情報を毎朝メールでお届けする「指定管理募集速報」、次期公募の候補を調べられる「指定管理施設DB」、提案書づくりに効く「指定管理AI活用」の全記事が、月額10,000円で使い放題です。 情報収集はAIに任せて、利用者と向き合う時間を取り戻しませんか。
指定管理者制度に携わる皆様の業務効率化と採択率向上をサポートする記事をお届けしています。
ヤマザキは2004年から大学で指定管理者制度を研究し、
2010年からの10年間は、指定管理/PFI/PPPのコンペや運営現場の最前線に立ち続けてきました。
その後はスタートアップとの協業や出資、ハッカソンも数多く主催。「現場」と「未来」双方の知見を活かした情報発信を行っています。
その経験をもとにした本サービス「指定管理者制度AI」では、実際にAIを活用した提案書・企画書作成サービスを展開。 豊富な採択事例データベースと高度な自然言語処理技術により、要点整理から文書構成の最適化まで包括的にサポートします。
自治体要件の読み取り、競合分析、予算計画の策定など、指定管理者応募に必要な業務を効率化し、 質の高い提案資料を短時間で作成できる専門AIツールを提供しています。